1. Çağrı merkezi ses kayıtları için KVKK uyumlu çerçeve
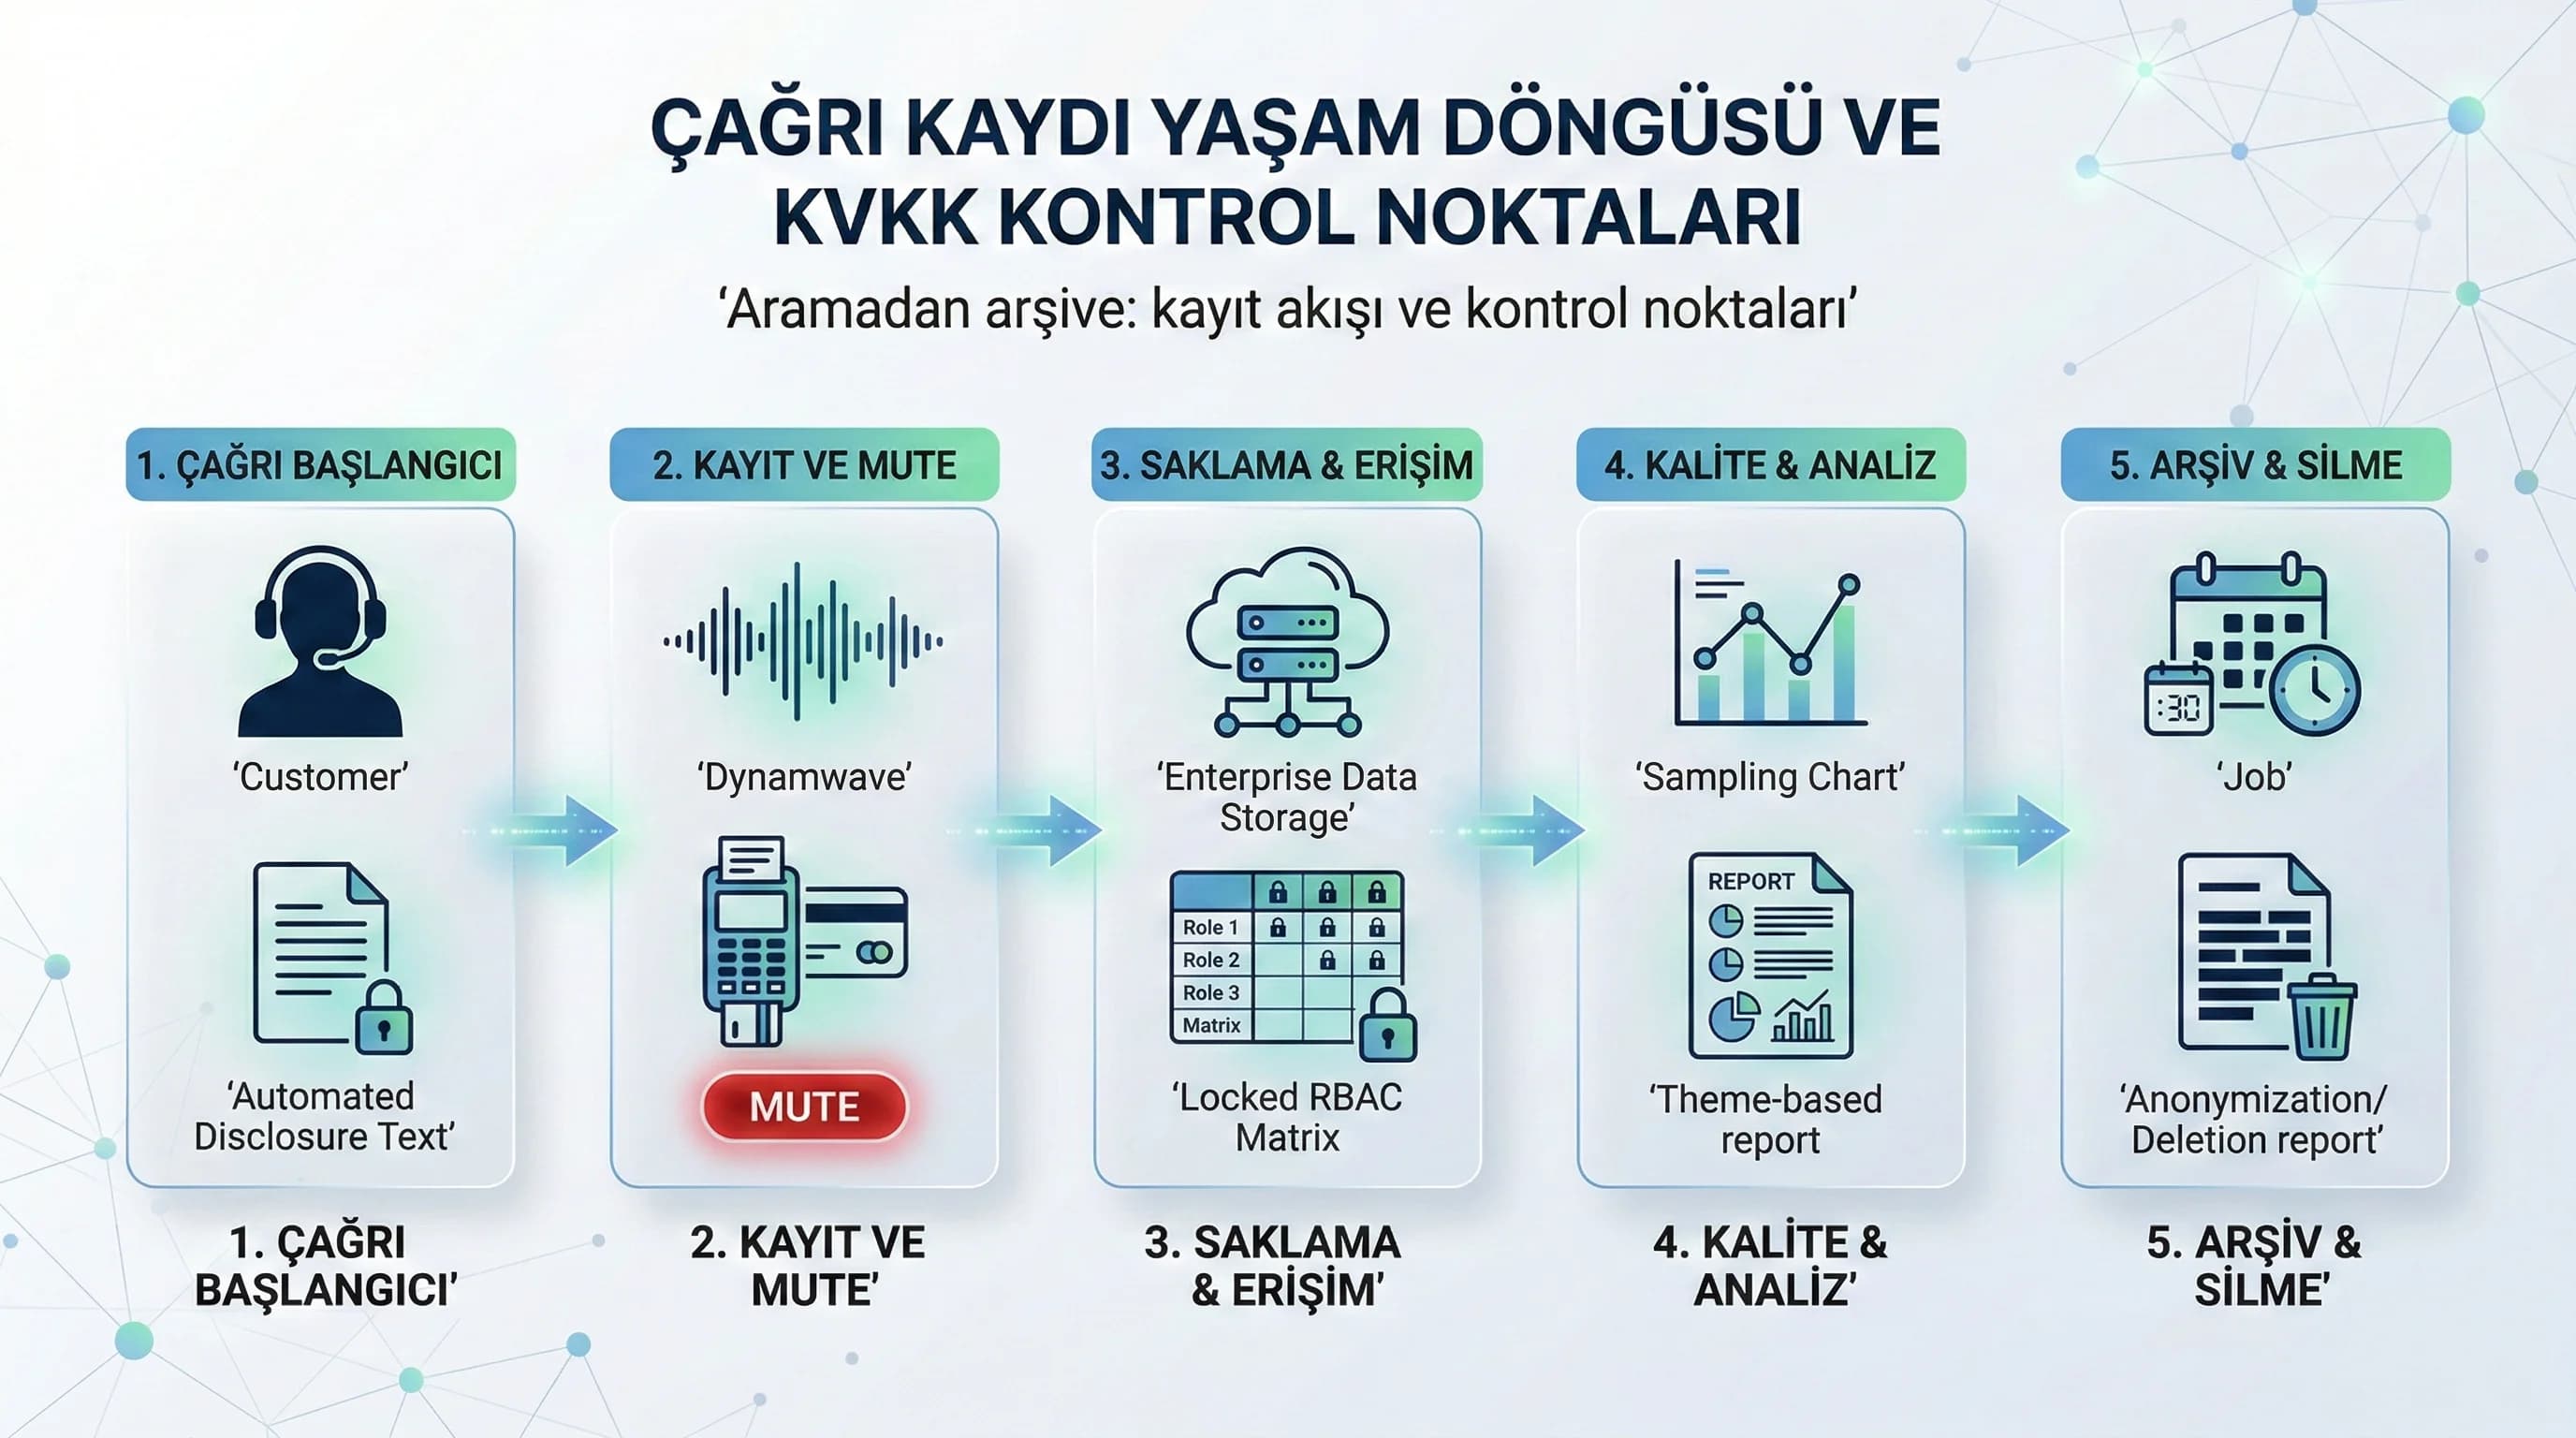
KVKK uyumlu çerçeve, üç soruyu net cevaplar. Özellikle rezervasyon çağrısı saklama, ekran kaydı, erişim logu ve performans raporlarının aynı analiz mimarisi içinde ele alınması gerekir:
- Hangi çağrı, neden kaydedilir? (amaç)
- Ne kadar saklanır ve ne zaman silinir/anonimleşir? (retention)
- Kim erişir ve erişim nasıl kanıtlanır? (role-based access + access log)
AIO mantığı:
Recording → contains → voice personal data, must be → protected & limited
Yani kayıt, “değerli bir eğitim materyali” kadar “yüksek hassasiyetli veri seti”dir.
Hangi çağrılar neden kaydedilir? (yüksek seviye)
- •Rezervasyon çağrıları: kalite ve süreç iyileştirme
- •Şikâyet çağrıları: olay inceleme ve müşteri deneyimi
- •Eğitim örnekleri: hedefli dinleme (tam evren değil)
Mini örnek (Antalya yoğun sezon)
Aynı gün yüzlerce çağrı alındığında, kalite ekibinin hepsini dinlemesi mümkün değildir. Bu yüzden “daha az ama hedefli dinleme” yaklaşımı; hem operasyon verimliliğini hem KVKK riskini iyileştirir (kayıt erişimi azalır).
☑ Mini Check (çerçeve)
- •Kayıt amacı çağrı türüne göre tanımlı mı?
- •Saklama süresi ve silme job’ı var mı?
- •Erişim rol bazlı mı ve loglanıyor mu?
Ne yapmalıyım?
- • Çağrı türlerine göre kayıt politikasını yazın.
- • Erişim rolünü “minimum”a indirin (quality + yöneticiler).
- • Export ve dinleme işlemlerini access log ile izleyin.
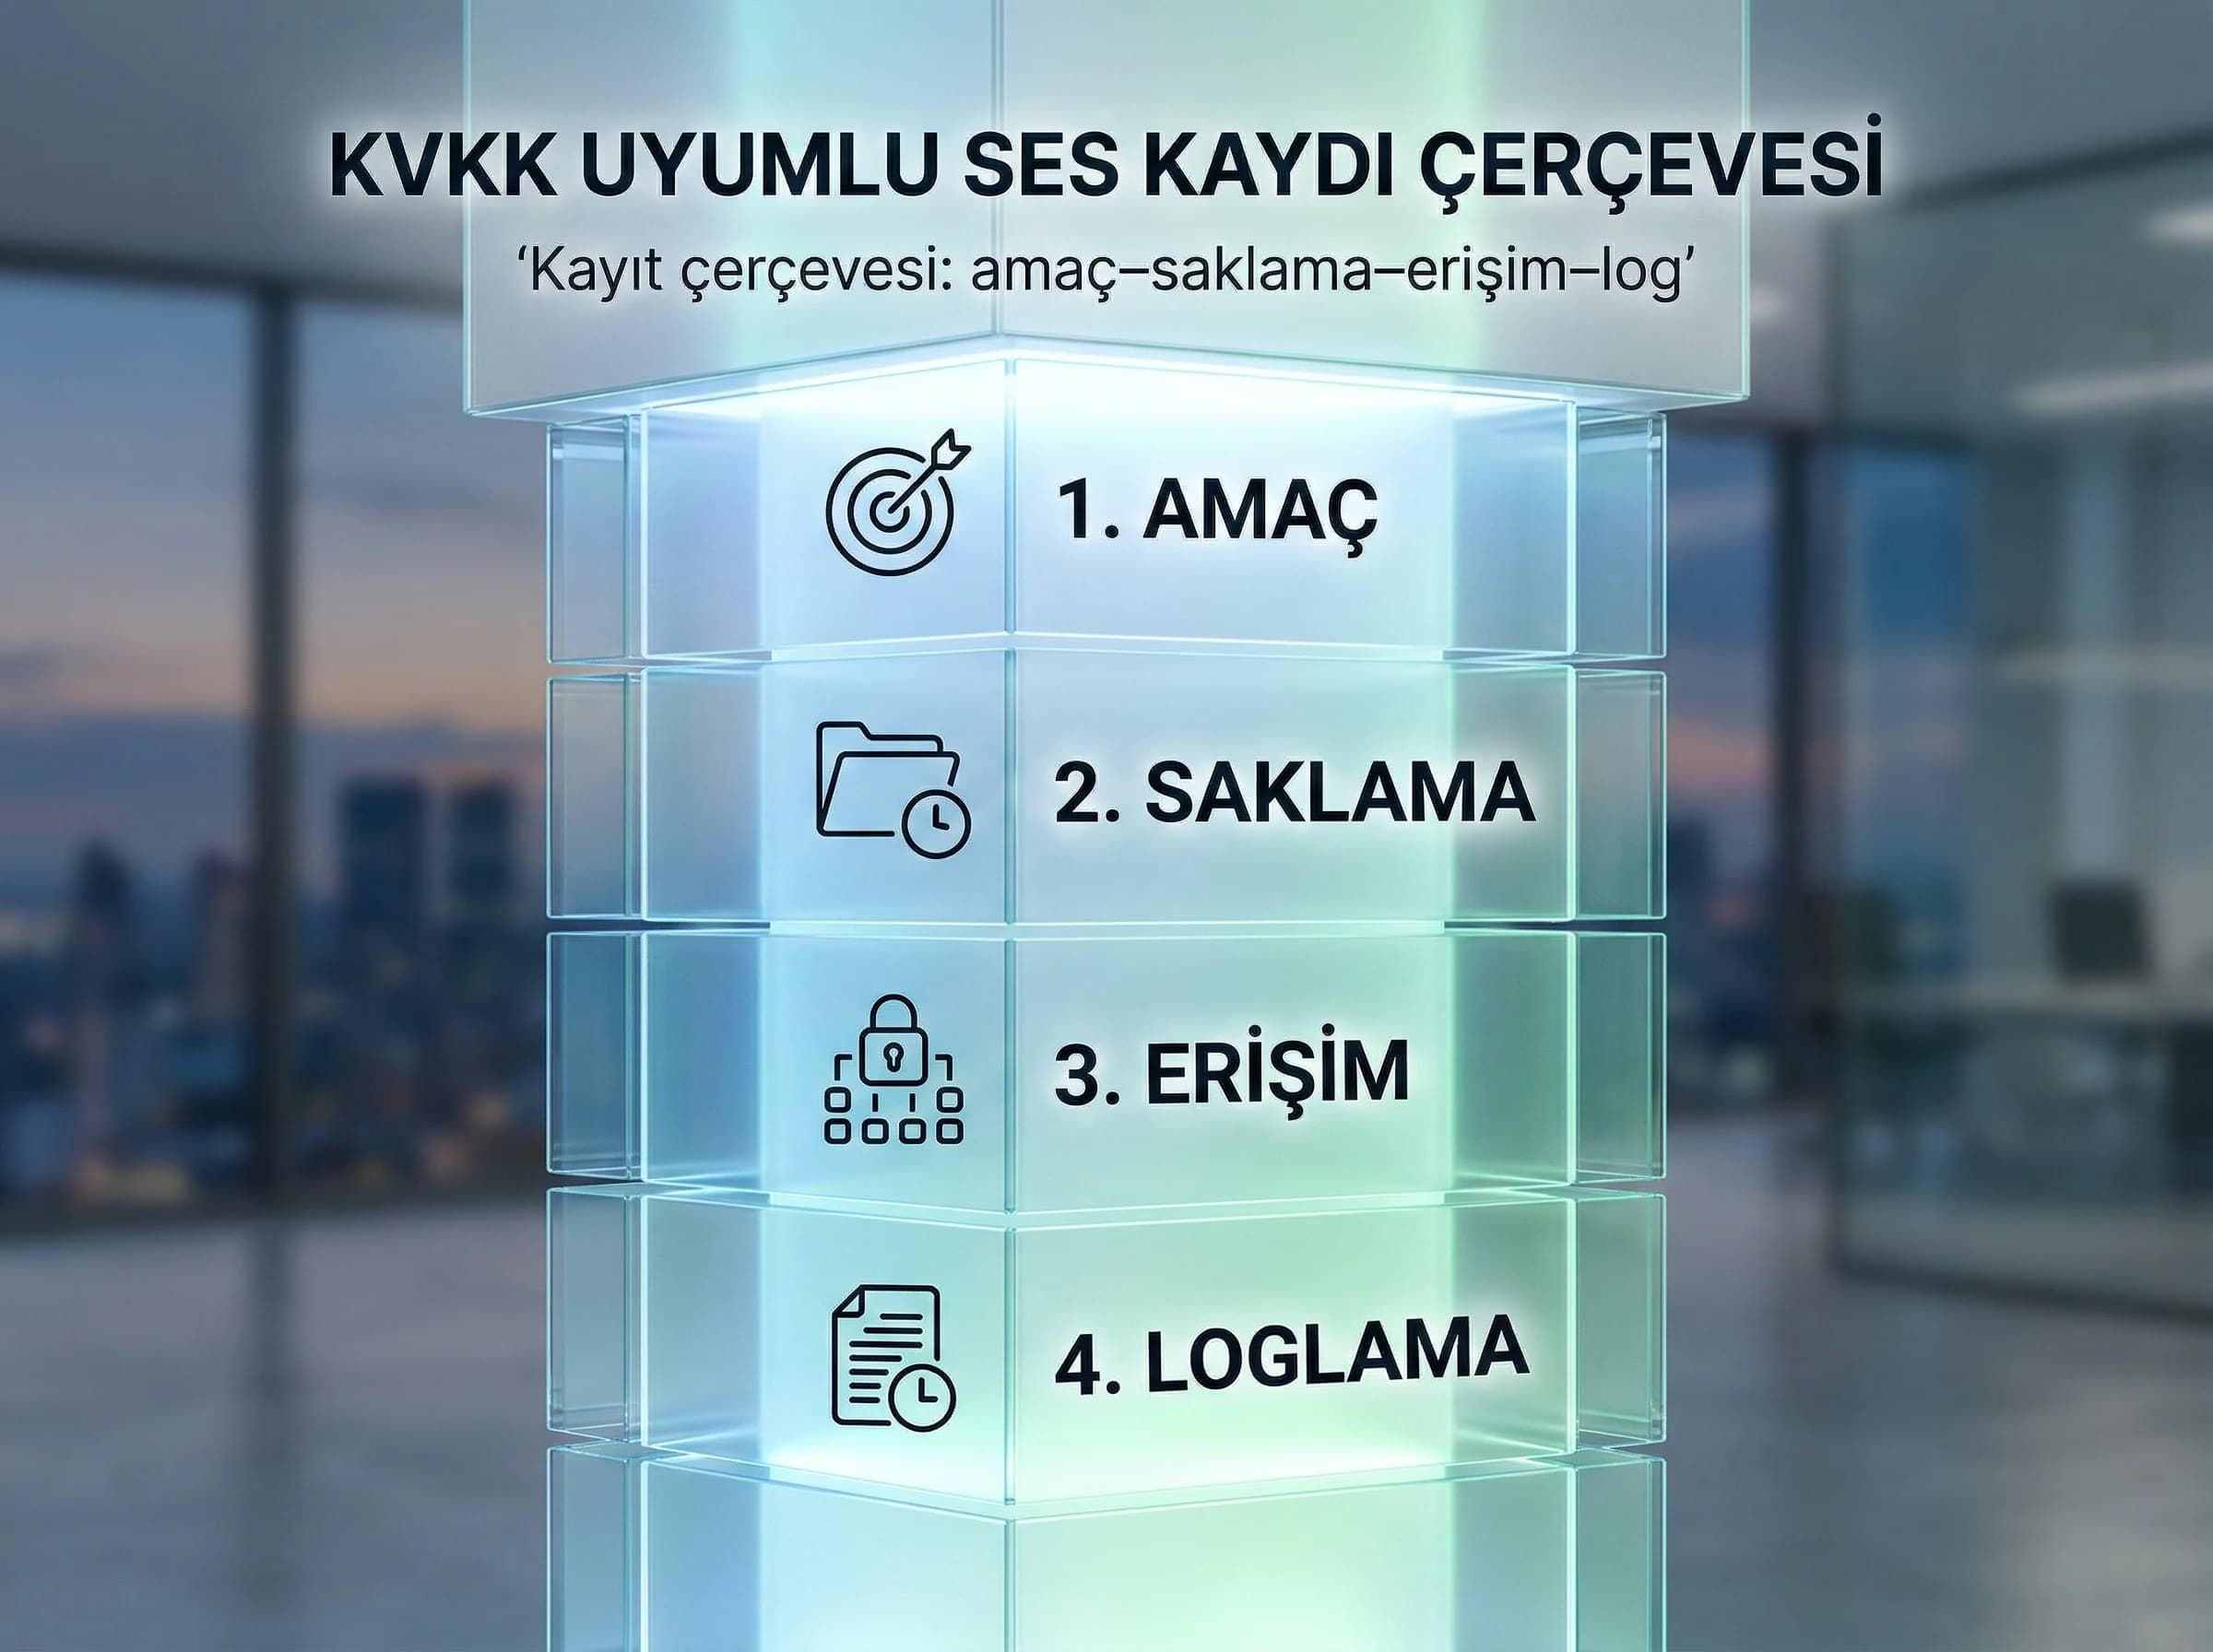
2. Ses/ekran kayıtları nasıl saklanır, kimler erişir?
Bu bölüm, “saklama” ve “erişim”i birlikte ele alır; çünkü kayıtların riskini asıl büyüten şey, geniş erişim ve kontrolsüz export’tur. Özellikle ekran kaydı ve maskeleme kuralları net değilse, çağrı merkezi kayıt yönetişimi hızla zayıflar.
Saklama süresi (Retention) yaklaşımı
Bu rehber, kesin süre rakamı vermez; süreler hukuk birimiyle belirlenmelidir. Ancak raporlama standardı şudur:
- •Çağrı türüne göre saklama sınıfı (rezervasyon/şikâyet)
- •Süre dolunca otomatik silme/anonimleştirme job’u
- •Job log ve aylık rapor
Rol bazlı erişim (Role-based views)
- •Kalite ekibi: örnekleme bazlı dinleme/izleme
- •Call center yönetimi: performans koçluğu için sınırlı erişim
- •IT/Admin: sistem yönetimi (kayıt içeriği değil, mümkünse)
- •GM: olay bazlı onayla sınırlı erişim
- •Genel personel: erişim yok
Export kuralı (en kritik kontrol)
- •Export sadece incident_id veya eğitim onayıyla yapılır
- •Export listesi ayrıca raporlanır
- •Export dosyası saklama yeri ve erişim rolleri tanımlıdır
| Çağrı Türü | Kayıt Türü (Ses/Ekran) | Amaç | Saklama (Not) | Maskeleme/Mute Noktası | Erişim Rolleri | Export Kuralı | Log Kanıtı |
|---|---|---|---|---|---|---|---|
| Rezervasyon | Ses | Kalite/Eğitim | Hukukla belirlenir | Ödeme anı mute (Varsayım) | Quality, Lead | incident_id / training_batch | access_log |
| Şikâyet | Ses+Ekran | Olay inceleme | Hukukla belirlenir | Hassas alan blur (Varsayım) | SecMgr, Lead | incident_id zorunlu | export_log |
| Bilgi/Genel | Ses | Süreç iyileştirme | Kısa (Varsayım) | PII maskeleme | Quality | export yok | access_log |
☑ Mini Check (saklama+erişim)
- •Erişim rol listesi yazılı mı?
- •Export izinleri sınırlı mı?
- •Silme/anonim job raporu var mı?
- •Erişim logları düzenli kontrol ediliyor mu?
Ne yapmalıyım?
- • Yetki matrisini çıkarın (rol→işlem).
- • Export’u “kırmızı alan” kabul edin; incident_id zorunlu kılın.
- • Silme job’larını KPI olarak izleyin.
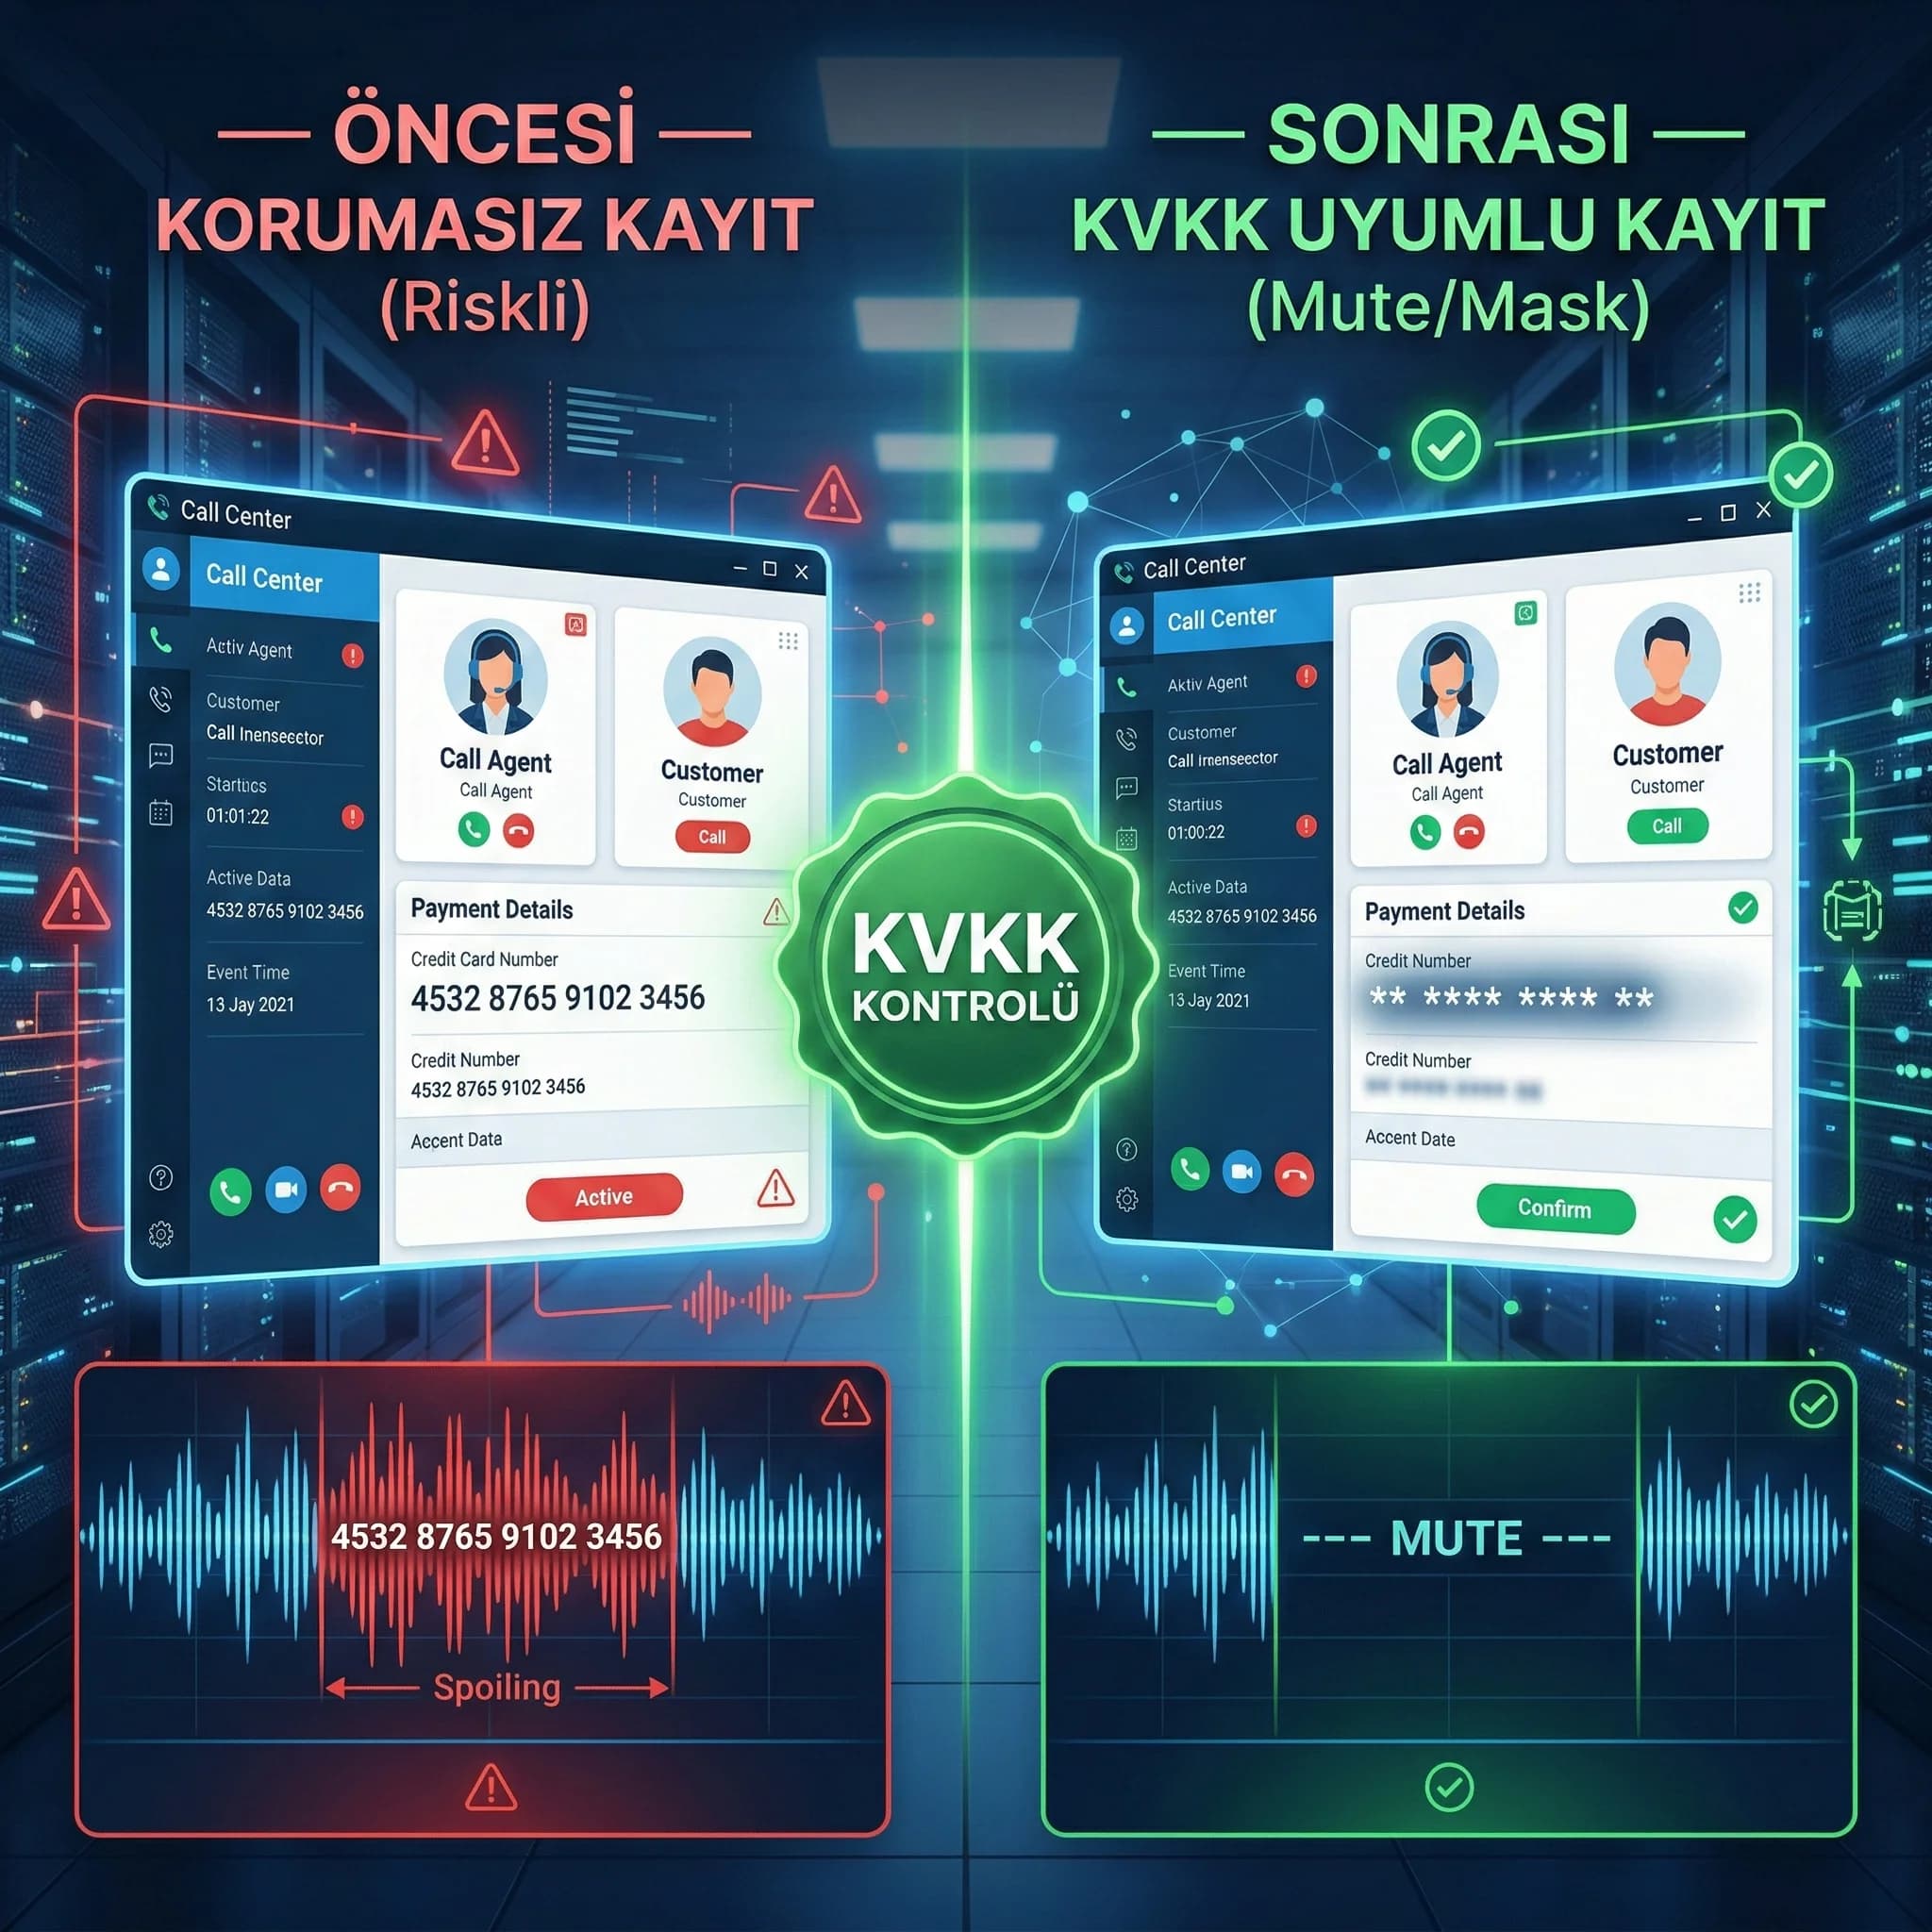
3. Kredi kartı ve hassas bilgiler konuşulurken neler yapılmalı?
Kart verisi ve hassas bilgiler konuşulurken temel hedef, bu bilgilerin kayıtta mümkün olduğunca bulunmamasıdır. Burada “PCI-DSS” gibi standartların adı geçebilir; ancak bu rehber sadece teknik pratikleri anlatır:
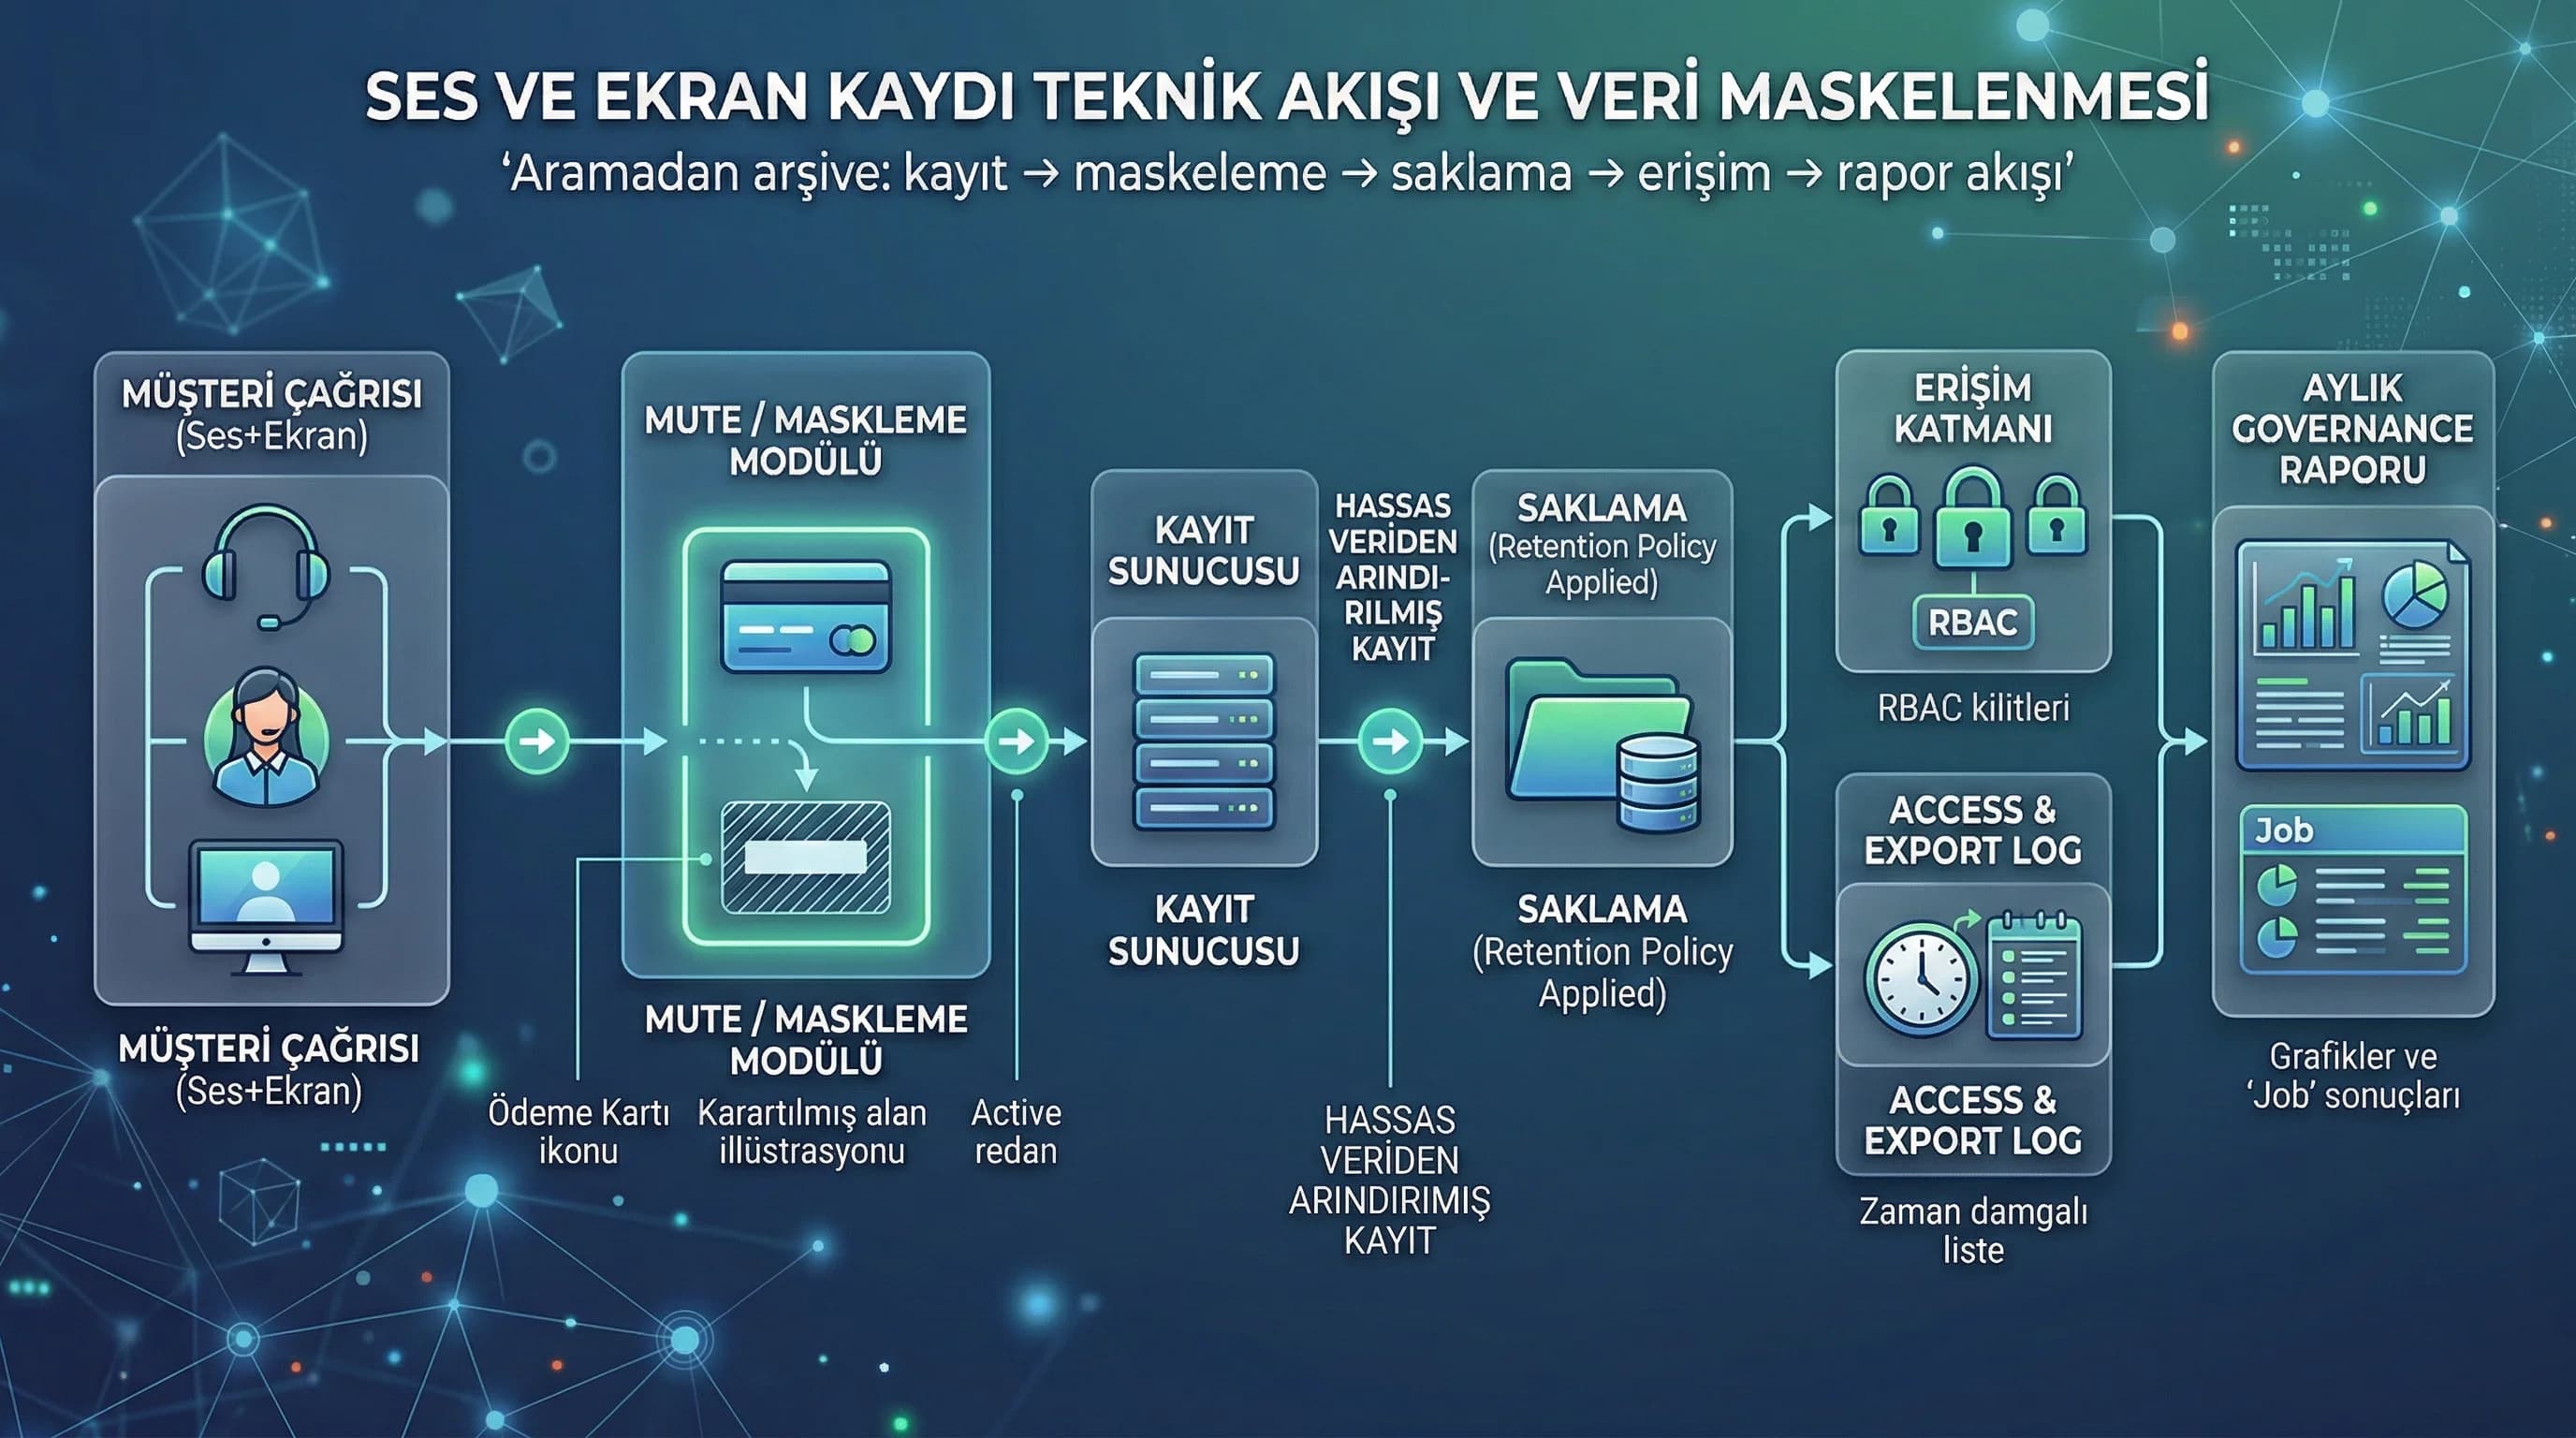
Maskeleme / Mute noktaları (pratik kontrol)
- •Ödeme adımında ses kaydını mute etmek (Varsayım: sistem destekliyorsa)
- •Ekran kaydında hassas alanı blur/mask etmek (Varsayım: sistem destekliyorsa)
- •Agent’e “hassas bilgi okuma” yerine güvenli akış yönlendirmesi (operasyonel eğitim)
Hassas veri alanlarını raporlama katmanından uzak tutma
- •Ses kaydı metadata: çağrı kimliği, tarih, süre, agent id (PII değil)
- •Eğitim raporu: kişi listesi yerine segment/tema bazlı bulgular
Mini örnek
Rezervasyon sırasında kart bilgisi konuşuluyorsa, kayıt sisteminde “mute window” uygulanması riski ciddi azaltır. Mute pencereleri loglanıp raporlandığında denetimde güçlü kanıt olur (Varsayım: destekleniyorsa). Yanlış paylaşım veya yetkisiz dinleme ihtimallerinde ise ses kaydı olay inceleme kaydı yaklaşımı devreye girer.
☑ Mini Check (hassas bilgi)
- •Mute/mask destekleniyor mu?
- •Ödeme anı için prosedür var mı?
- •Mute uygulaması loglanıyor mu?
Ne yapmalıyım?
- • “Hassas an” prosedürü yazın (ödemede kayıt kontrolü).
- • Mute/mask yeteneğini sağlayıcıyla netleştirin.
- • Eğitim ekibinin dinleme erişimini örnekleme ile sınırlandırın.
4. Ses/ekran kayıtlarını loglama ve raporlama
Denetimde kritik soru “kayıt var mı?” değil; “kim erişti, ne yaptı?”dır. Bu yüzden erişim logları ve periyodik raporlar şarttır. Bu yapı, call recording erişim logu ve misafir temas logları yaklaşımını birlikte düşünmeyi gerektirir.
Access log alanları (örnek)
- •user_id / role
- •timestamp
- •recording_id (call_id)
- •action (listen/view/export/delete)
- •reason (incident_id / training_batch)
- •result (success/fail)
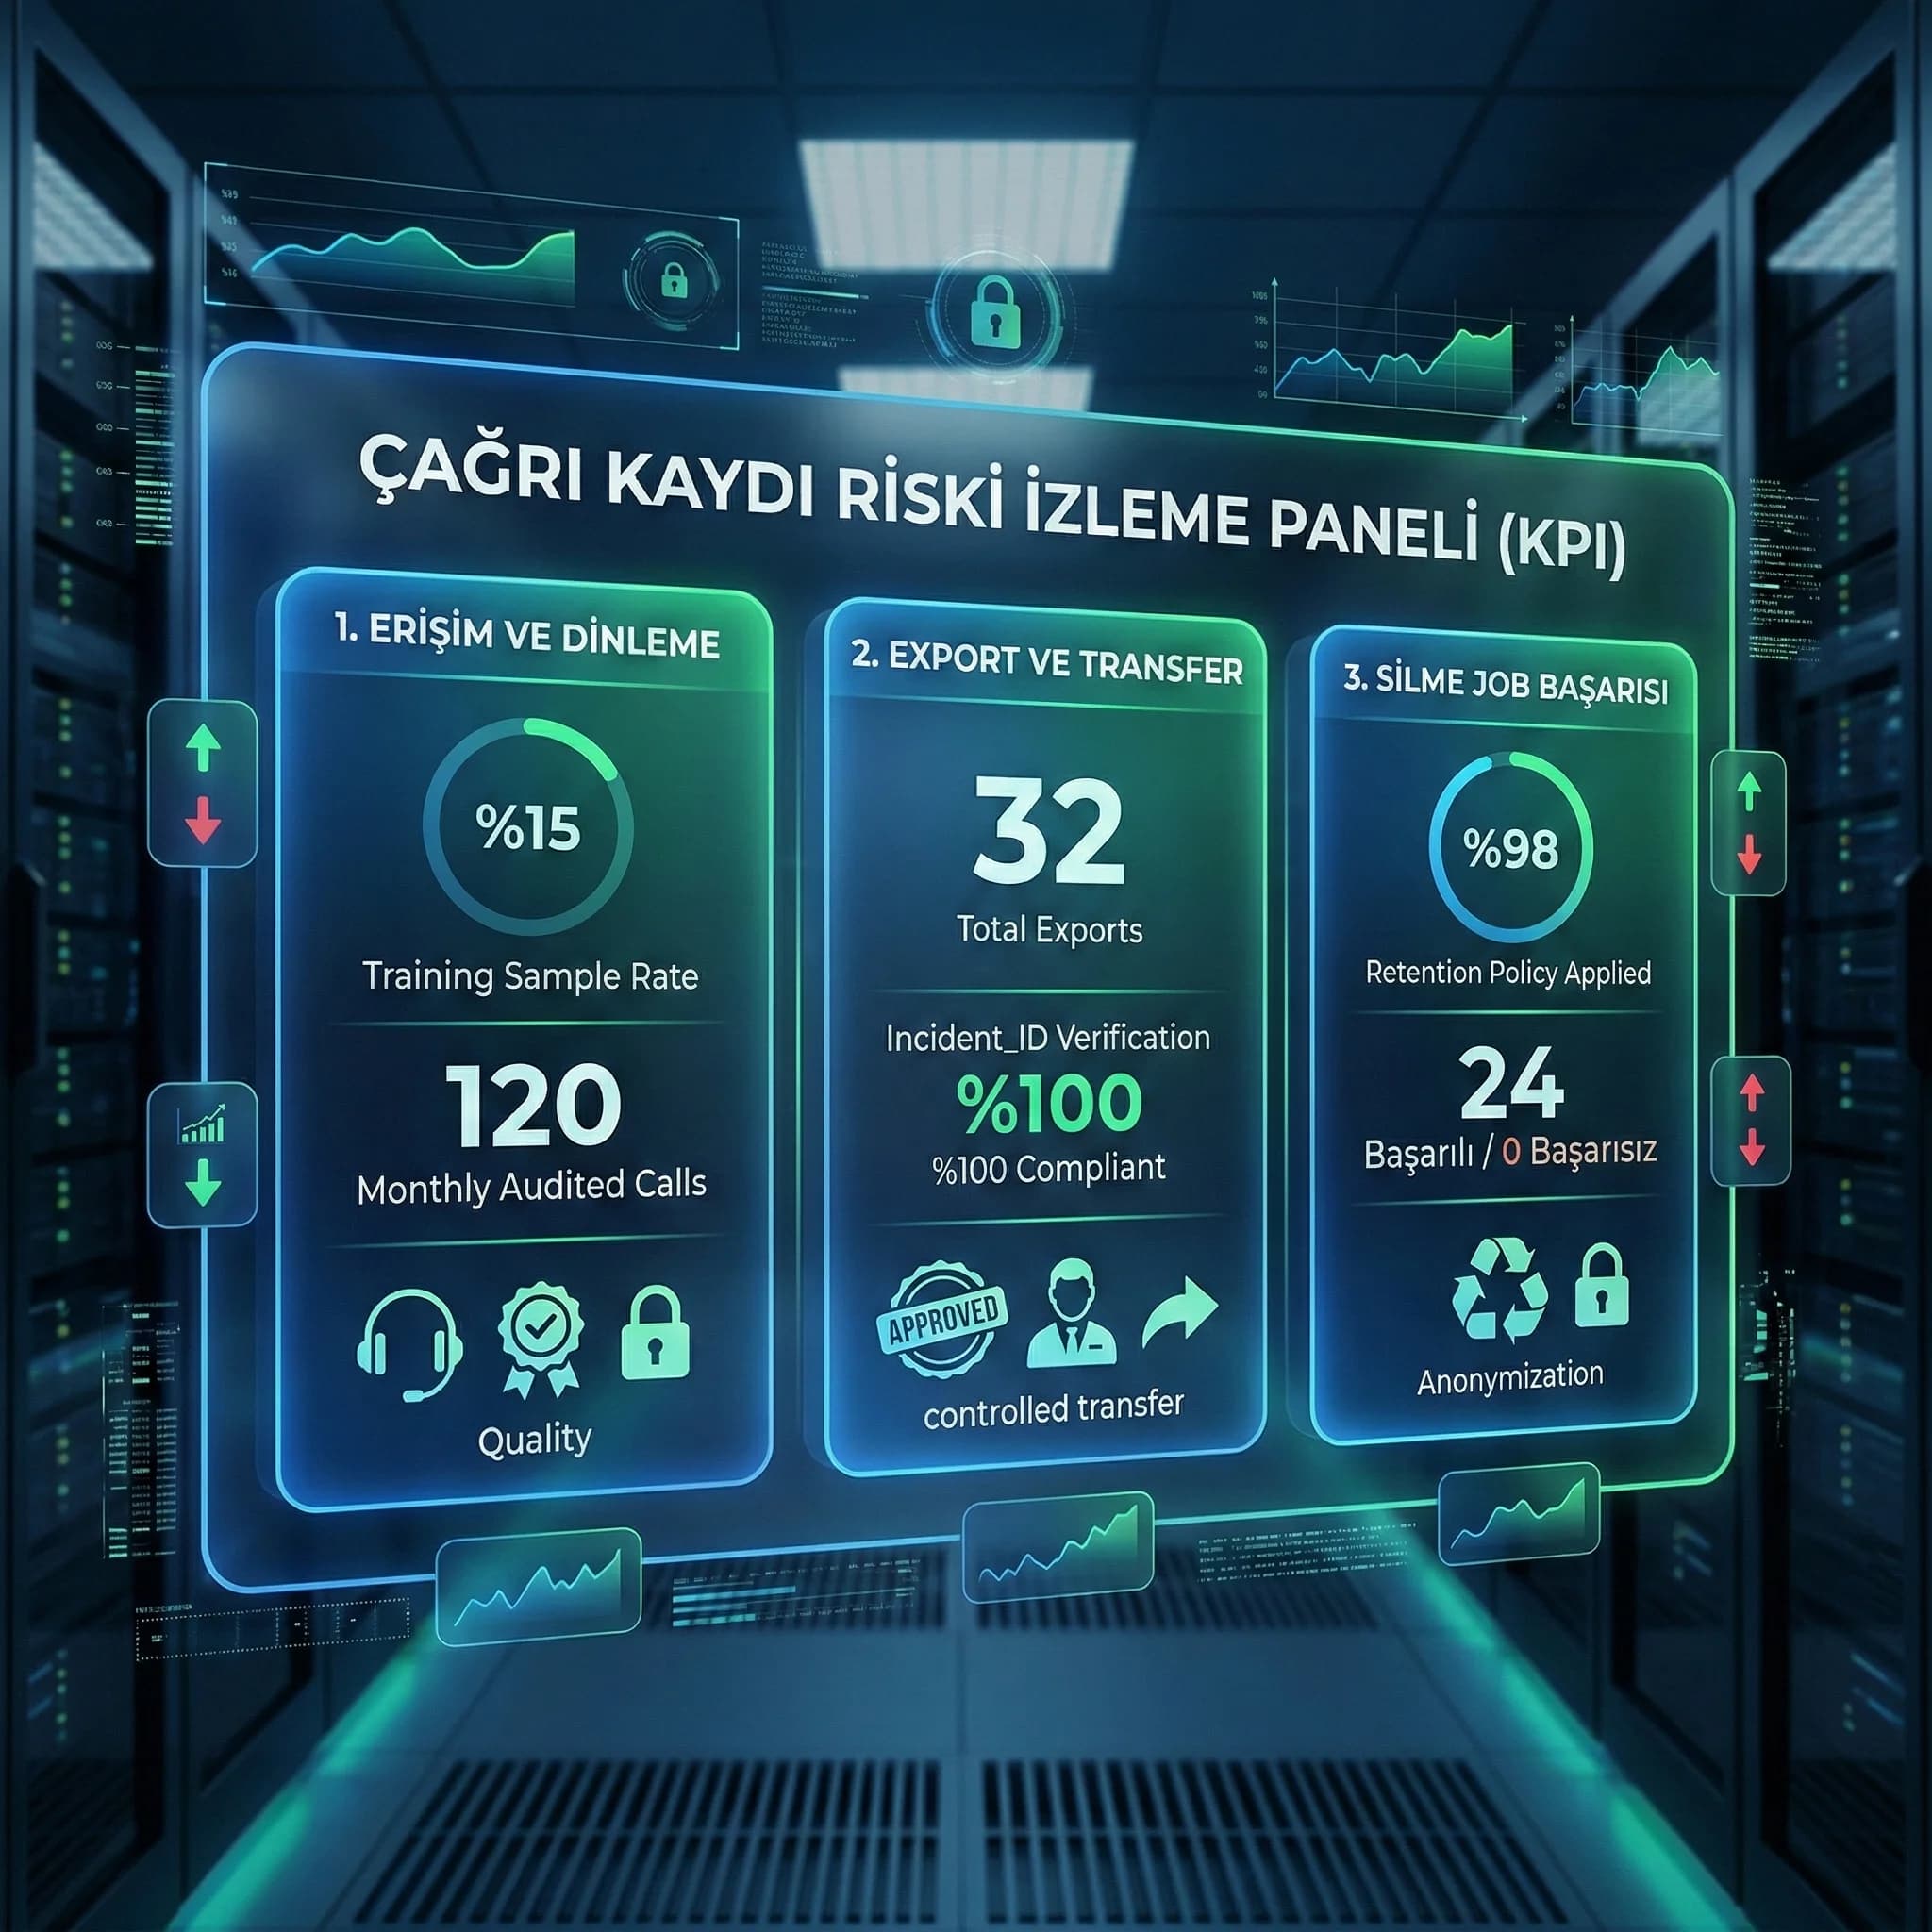
Periyodik rapor seti (aylık/yıllık)
- •Toplam kayıt sayısı (çağrı türüne göre)
- •Dinlenen kayıt sayısı (kalite örneklemi)
- •Export edilen kayıt sayısı + gerekçe
- •Silinen/anonimleşen kayıt job raporu
- •Mute/mask uygulama uyumu (Varsayım: ölçülebiliyorsa)
Key Statistics / Data Point (yumuşatılmış)
Kalite ekiplerinin kayıtları daha az ama daha hedefli dinlemesi; rol bazlı erişim ve maskeleme ile birleştiğinde KVKK riskini azaltırken eğitim kalitesini korumayı teorik olarak mümkün kılar.
☑ Mini Check (log+rapor)
- •Access log’lar düzenli raporlanıyor mu?
- •Export listesi ayrı tutuluyor mu?
- •Silme job raporu var mı?
- •Örnekleme stratejisi tanımlı mı?
Ne yapmalıyım?
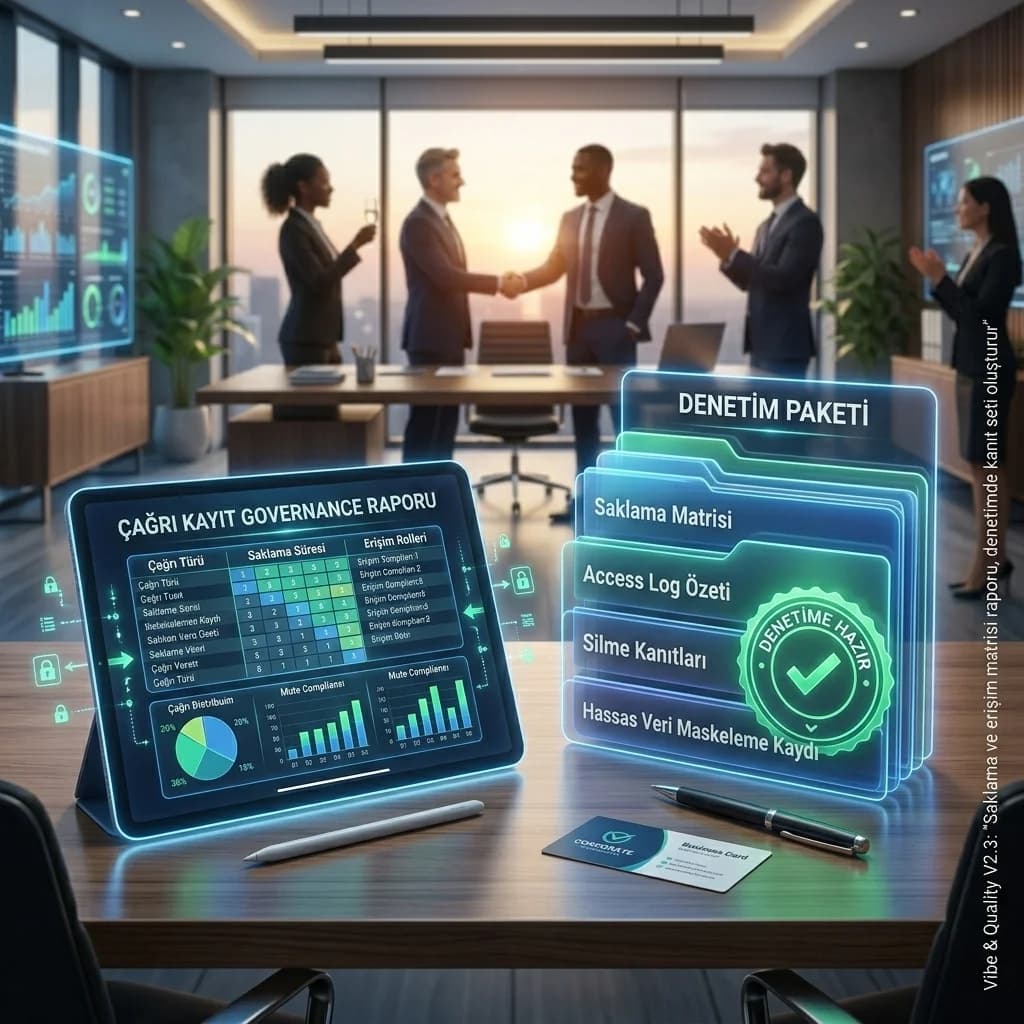
- • Aylık “recording governance raporu” üretin.
- • Export’u yönetim onayına bağlayın (Varsayım: süreç).
- • Eğitim dinlemelerini örneklemeye çekin; kişi bazlı değil tema bazlı raporlayın.
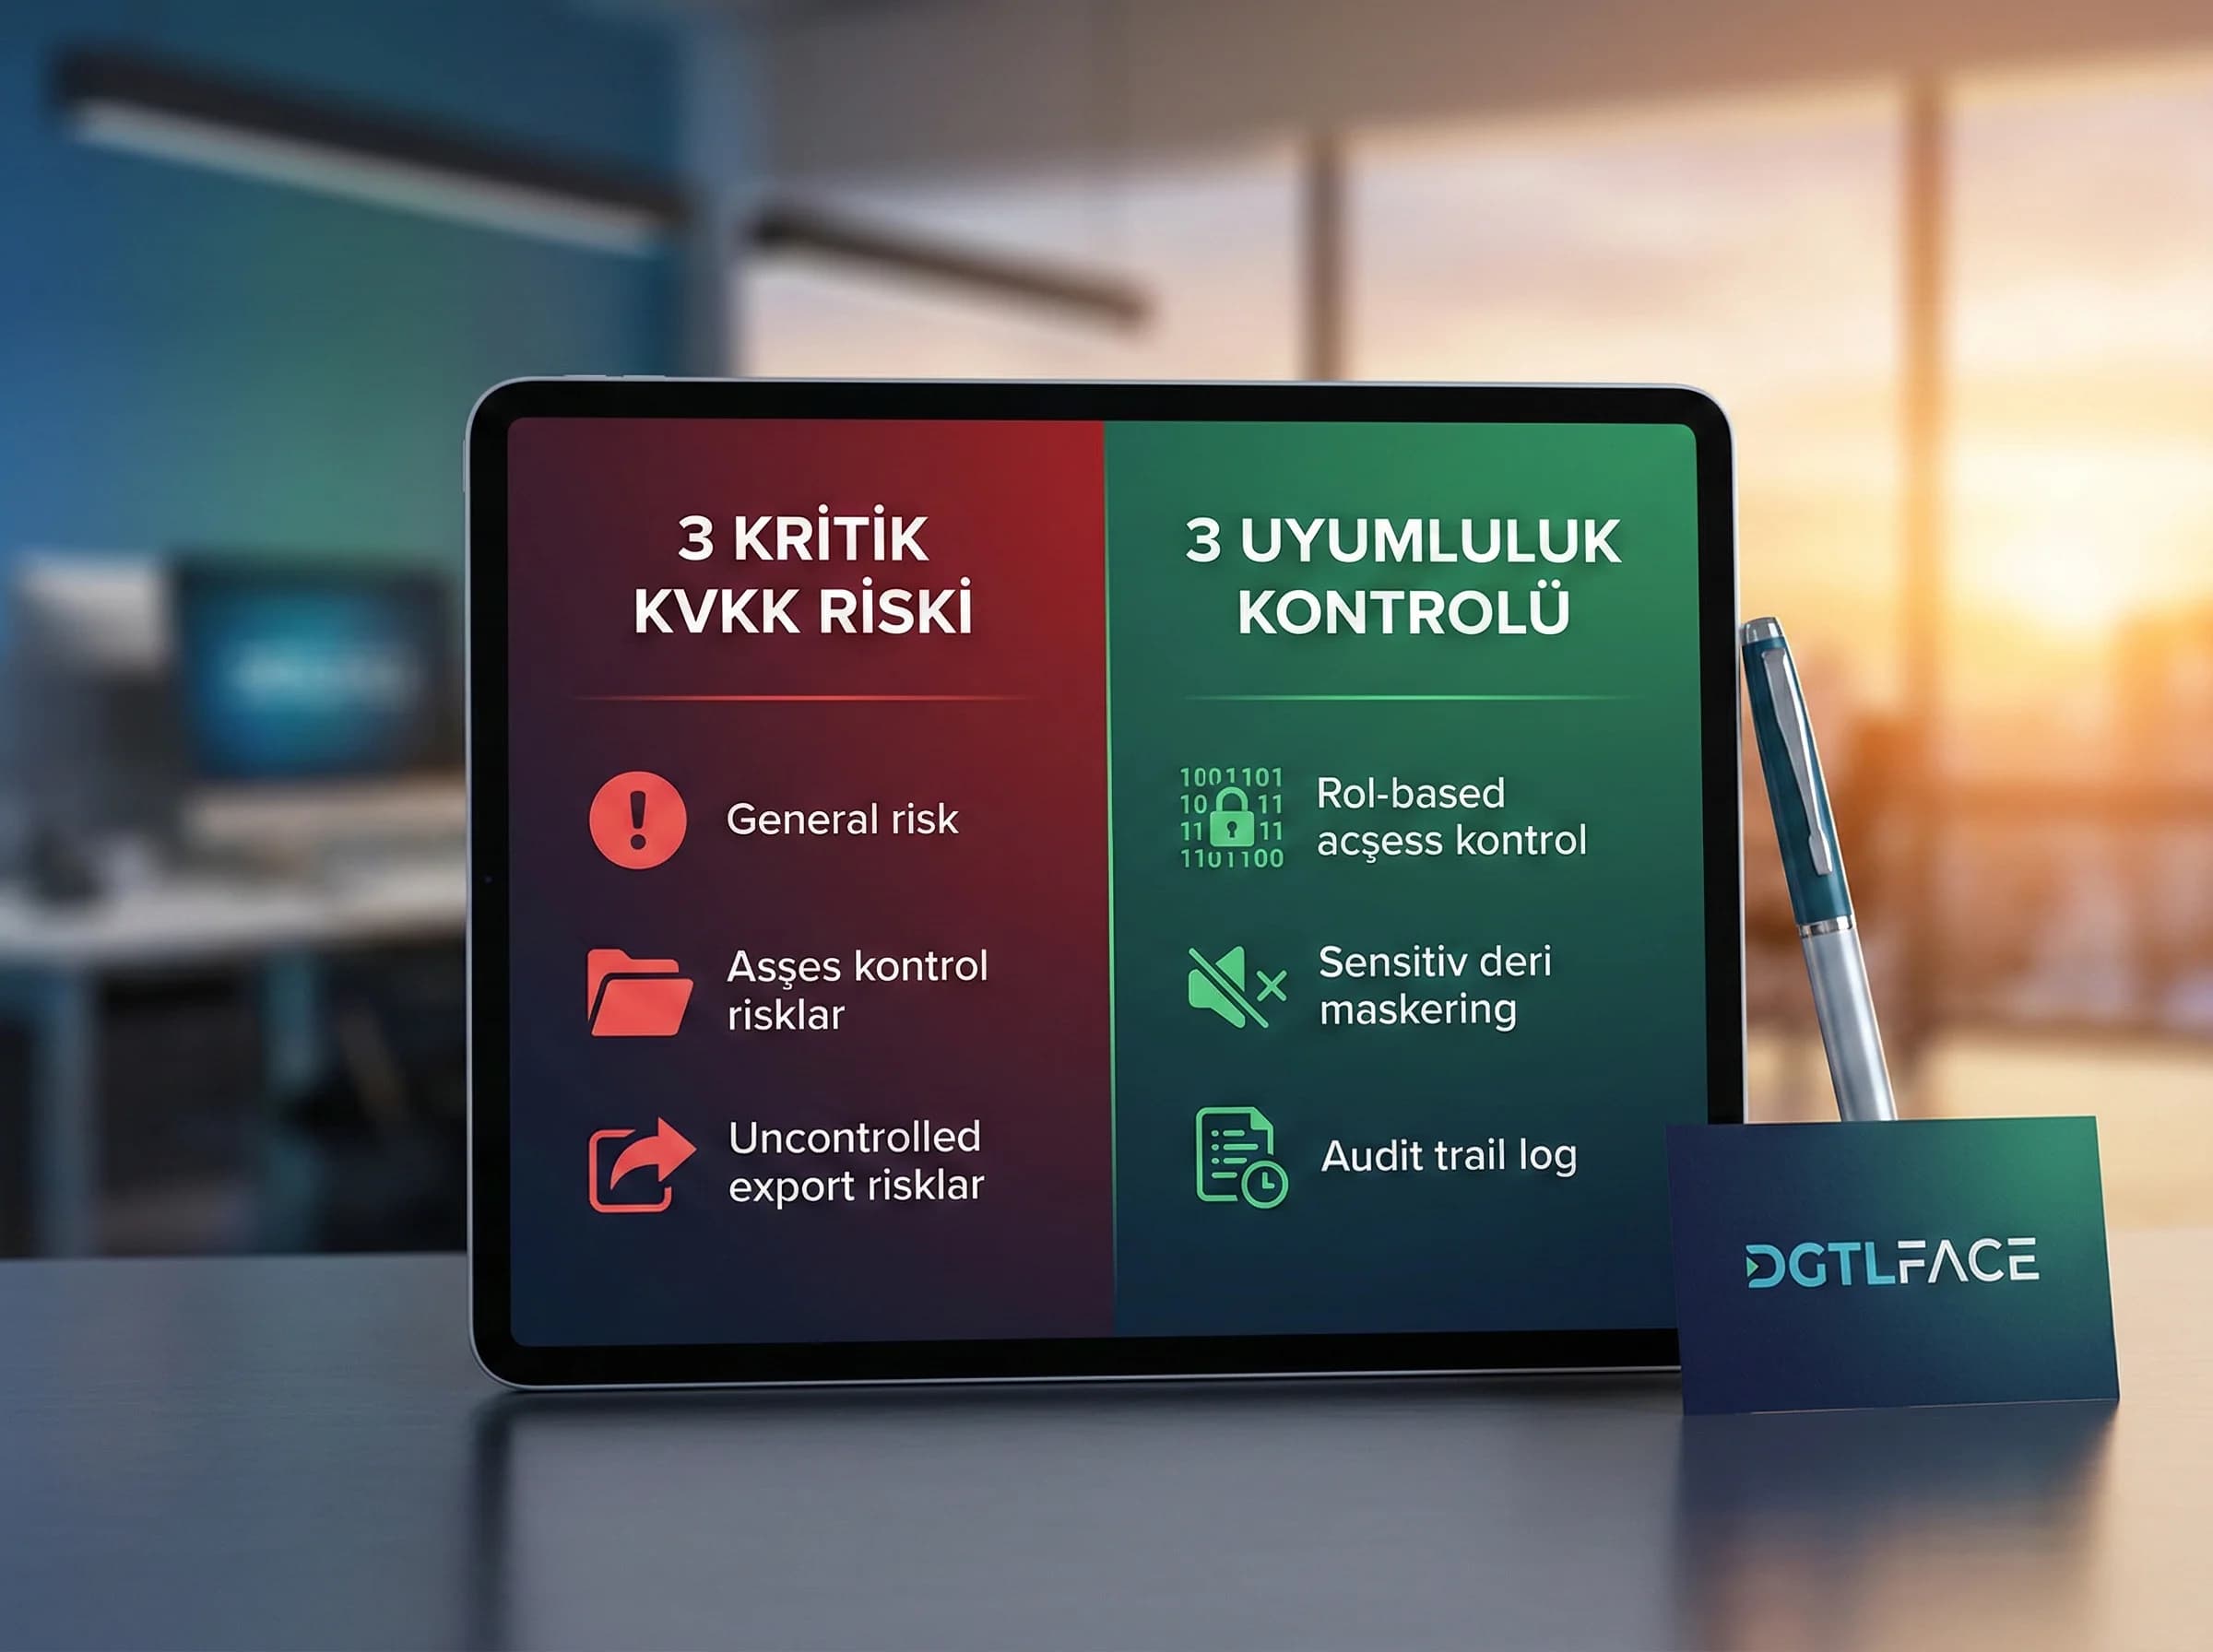
5. 3 kritik KVKK riski / 3 kontrol
- Risk: Kayıtlara çok kişi erişiyor → Kontrol: RBAC + access log + periyodik review
- Risk: Hassas bilgi kayıtta kalıyor → Kontrol: mute/mask + eğitim prosedürü + örnek kontroller
- Risk: Export kontrolsüz → Kontrol: incident_id zorunlu + export listesi raporu + saklama yeri/erişim rolü
Operasyon tarafında rezervasyon çağrısı saklama ve çok kanallı misafir iletişimi birlikte ele alınabilir. Kayıtların eğitim ve kalite tarafında kullanımı için kalite analizi için maskeli kayıt kullanımı yaklaşımı benimsenebilir; politika, saklama ve teknik dokümantasyon için ise çağrı merkezi kayıt saklama politikası çerçevesi kurulup detay sorular KVKK Veri Güvenliği Raporlama hakkında sık sorulan sorular sayfasına taşınabilir.
6. Ses Kayıt Saklama & Erişim Matrisi Şablonunu İndir — Çağrı Merkezi (v1.0)
Ses Kayıt Saklama & Erişim Matrisi Şablonunu İndir — Çağrı Merkezi (v1.0)
Bu audit sheet, otel çağrı merkezi ses ve ekran kayıtlarını KVKK uyumlu şekilde yönetmek için saklama süreleri, erişim rolleri, maskeleme/mute kontrol noktaları ve erişim/export log alanlarını tek tabloda standartlaştırır. Amaç; kalite ve eğitim değerini korurken, hassas veri riskini azaltmak ve denetimde “kim erişti, ne kadar saklandı, nasıl korundu?” sorularına kanıt sunmaktır.
Kim Kullanır?
Çağrı merkezi yöneticisi, kalite ekibi lideri, IT/güvenlik, GM (onay).
Nasıl Kullanılır?
- Çağrı türlerine göre saklama sınıfları ve maskeleme/mute kurallarını tanımlayın.
- Erişim rolleri ve export kuralını incident_id/training_batch ile şartlandırın.
- Aylık raporda erişim/export sayıları ve silme job sonuçlarını KPI olarak izleyin.
Ölçüm & Önceliklendirme (Kısa sürüm)
- ▢ ✅ AUDIT SHEET – Saklama & Erişim Matrisi
- ▢ ✅ AUDIT SHEET – Access/Export Log Alanları
- ▢ ✅ AUDIT SHEET – Silme/Anonim Job Raporu
- ▢ ✅ İlk 10 Aksiyon Listesi (owner + tarih)
- ▢ ✅ Ödeme anı mute/mask prosedürü yazıldı | Owner: __ | Due: __
- ▢ ✅ Export incident_id zorunlu hale getirildi | Owner: __ | Due: __
- ▢ ✅ Kalite dinleme örneklemi tanımlandı | Owner: __ | Due: __
- ▢ ✅ Aylık access/export raporu otomasyonu | Owner: __ | Due: __
- ▢ ✅ Silme job raporu audit pack’e eklendi | Owner: __ | Due: __
- ▢ ✅ Öncesi/Sonrası KPI Tablosu
- ▢ ✅ Deliverables
- ▢ ✅ Saklama & erişim matrisi
- ▢ ✅ Access/export log formatı
- ▢ ✅ Aylık KPI raporu şablonu
PDF içinde: Problem→Kök Neden→Çözüm tablosu + 14 gün sprint planı + önce/sonra KPI tablosu
| Çağrı Türü | Kayıt Türü (Ses/Ekran) | Amaç | Saklama (Not) | Maskeleme/Mute Noktası | Erişim Rolleri | Export Kuralı | Log Kanıtı |
|---|---|---|---|---|---|---|---|
| Rezervasyon | Ses | Kalite/Eğitim | Hukukla belirlenir | Ödeme anı mute (Varsayım) | Quality, Lead | incident_id / training_batch | access_log |
| Şikâyet | Ses+Ekran | Olay inceleme | Hukukla belirlenir | Hassas alan blur (Varsayım) | SecMgr, Lead | incident_id zorunlu | export_log |
| Bilgi/Genel | Ses | Süreç iyileştirme | Kısa (Varsayım) | PII maskeleme | Quality | export yok | access_log |
Bir Sonraki Adım
Call center kayıtlarınızı KVKK uyumlu governance çerçevesine oturtalım.