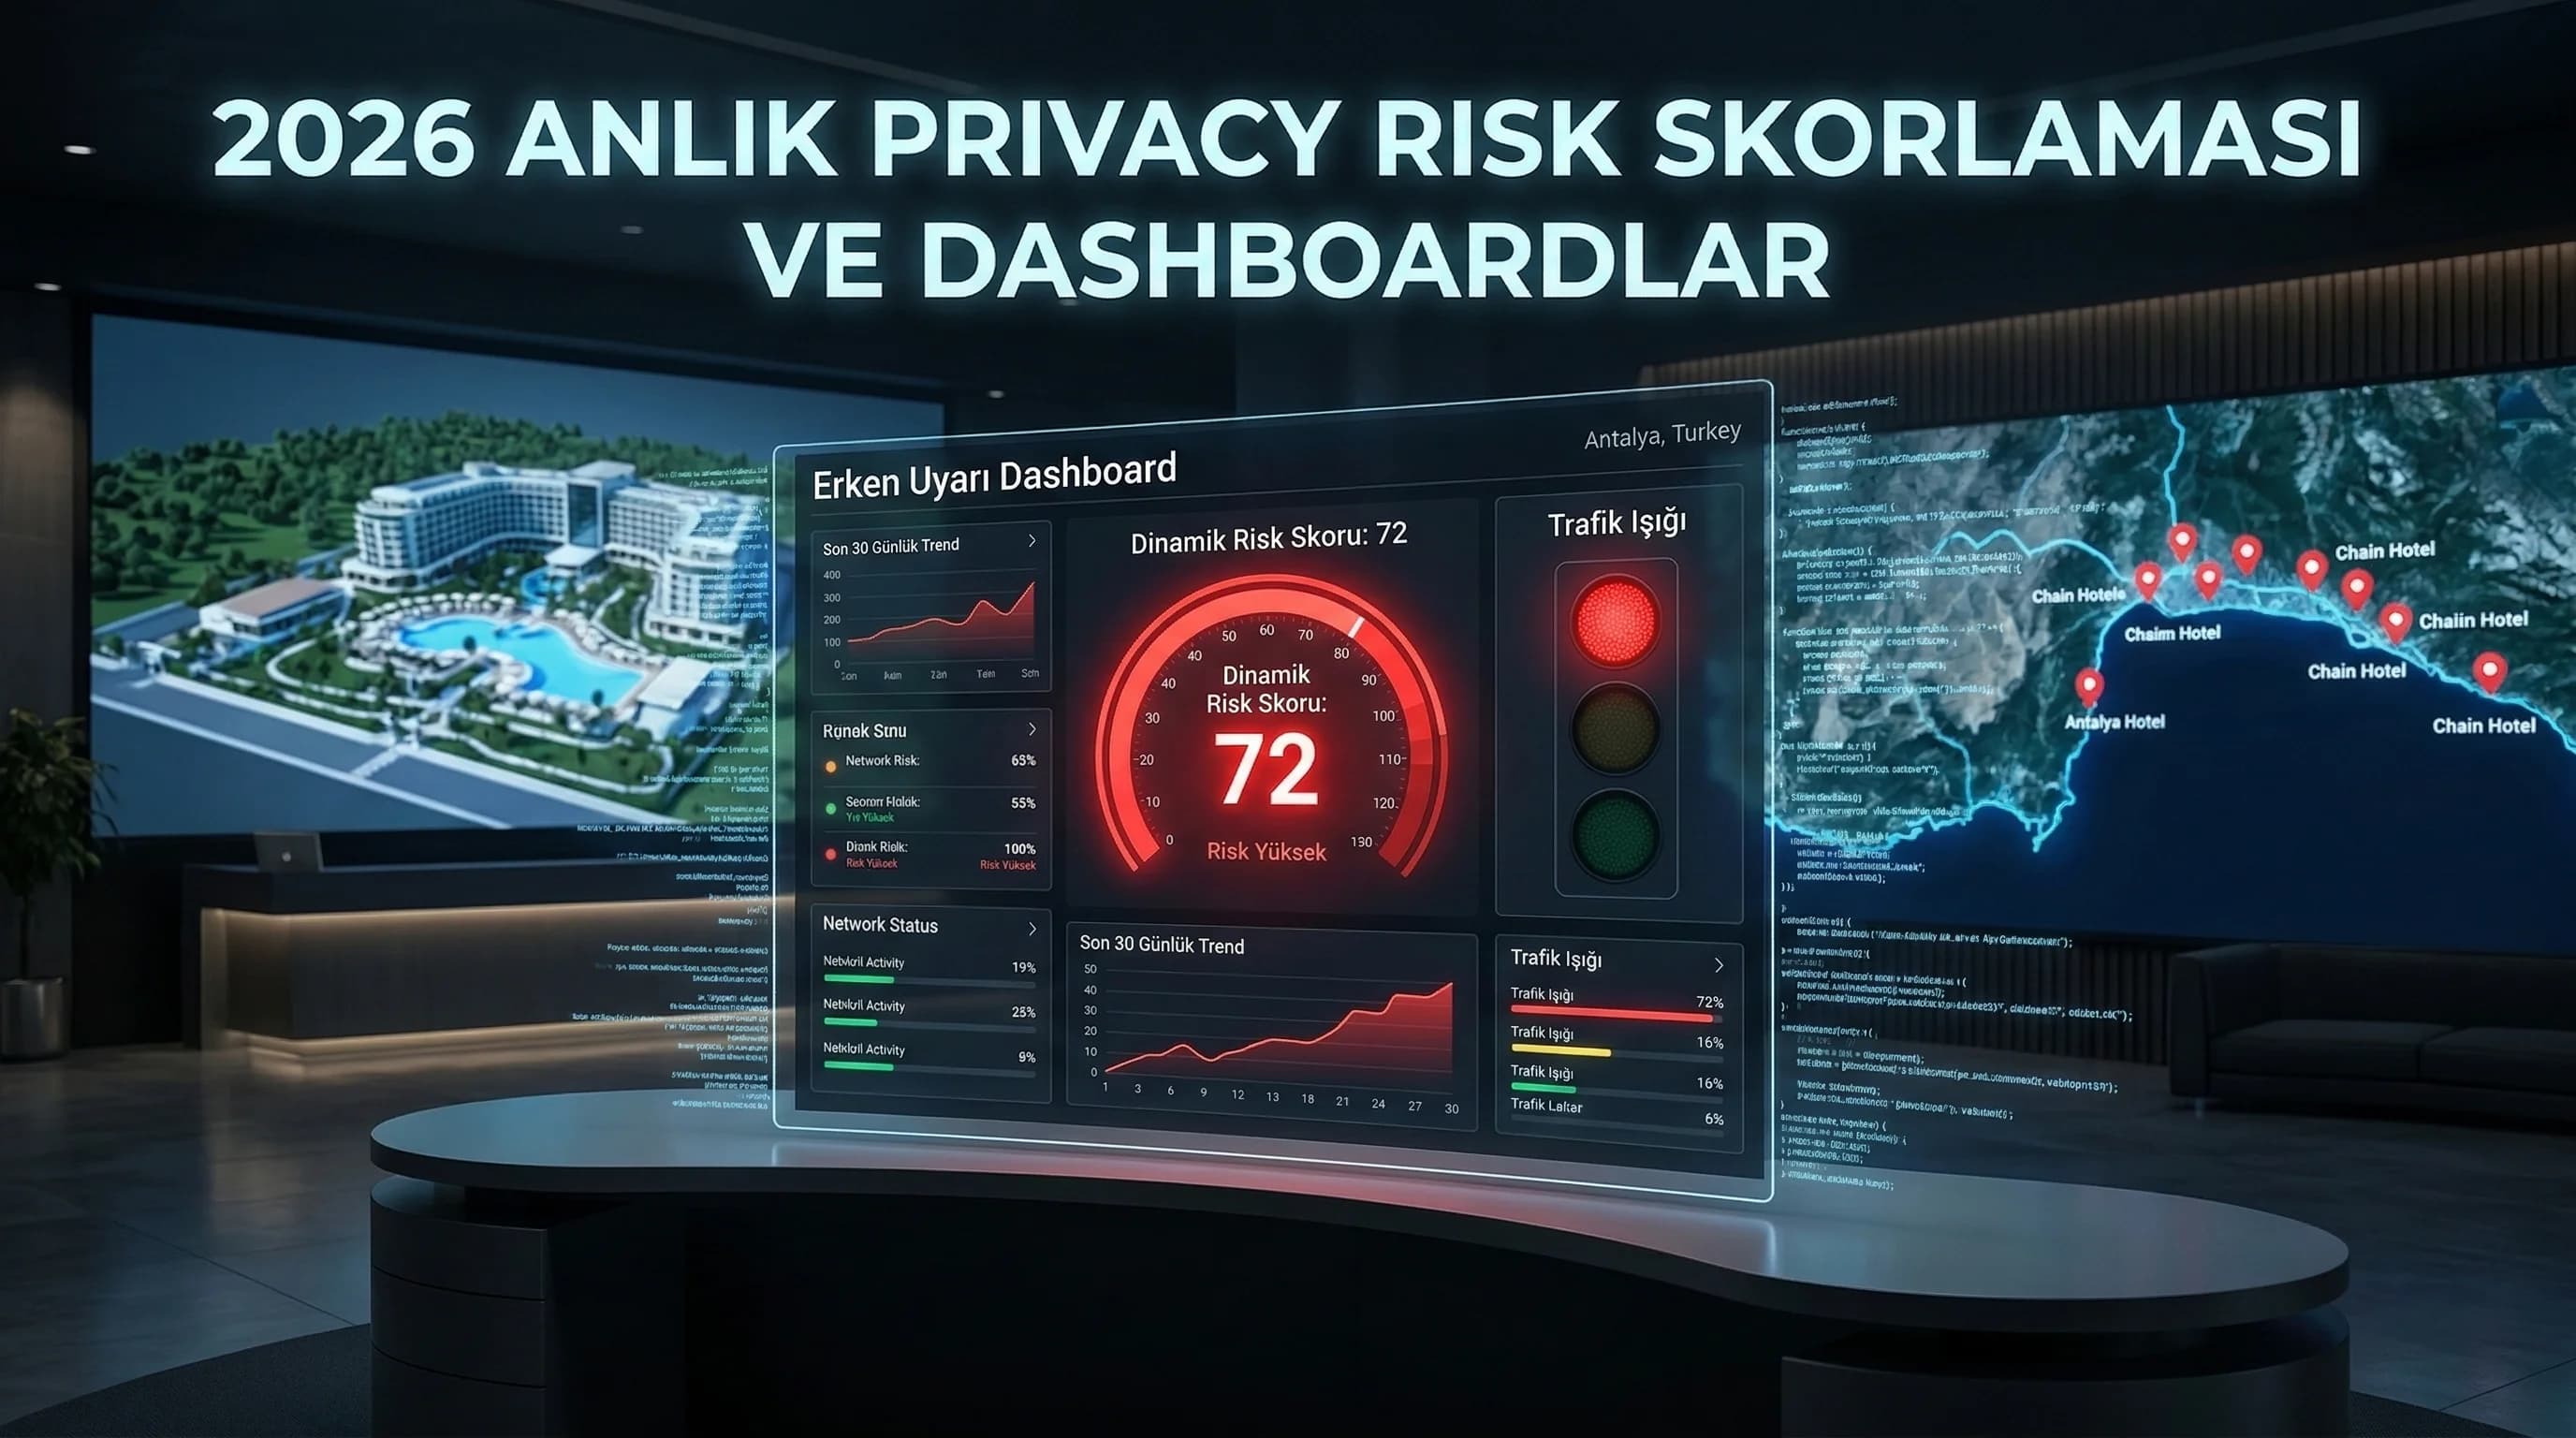
1. Privacy risk skoru nedir, otellerde nasıl hesaplanır?
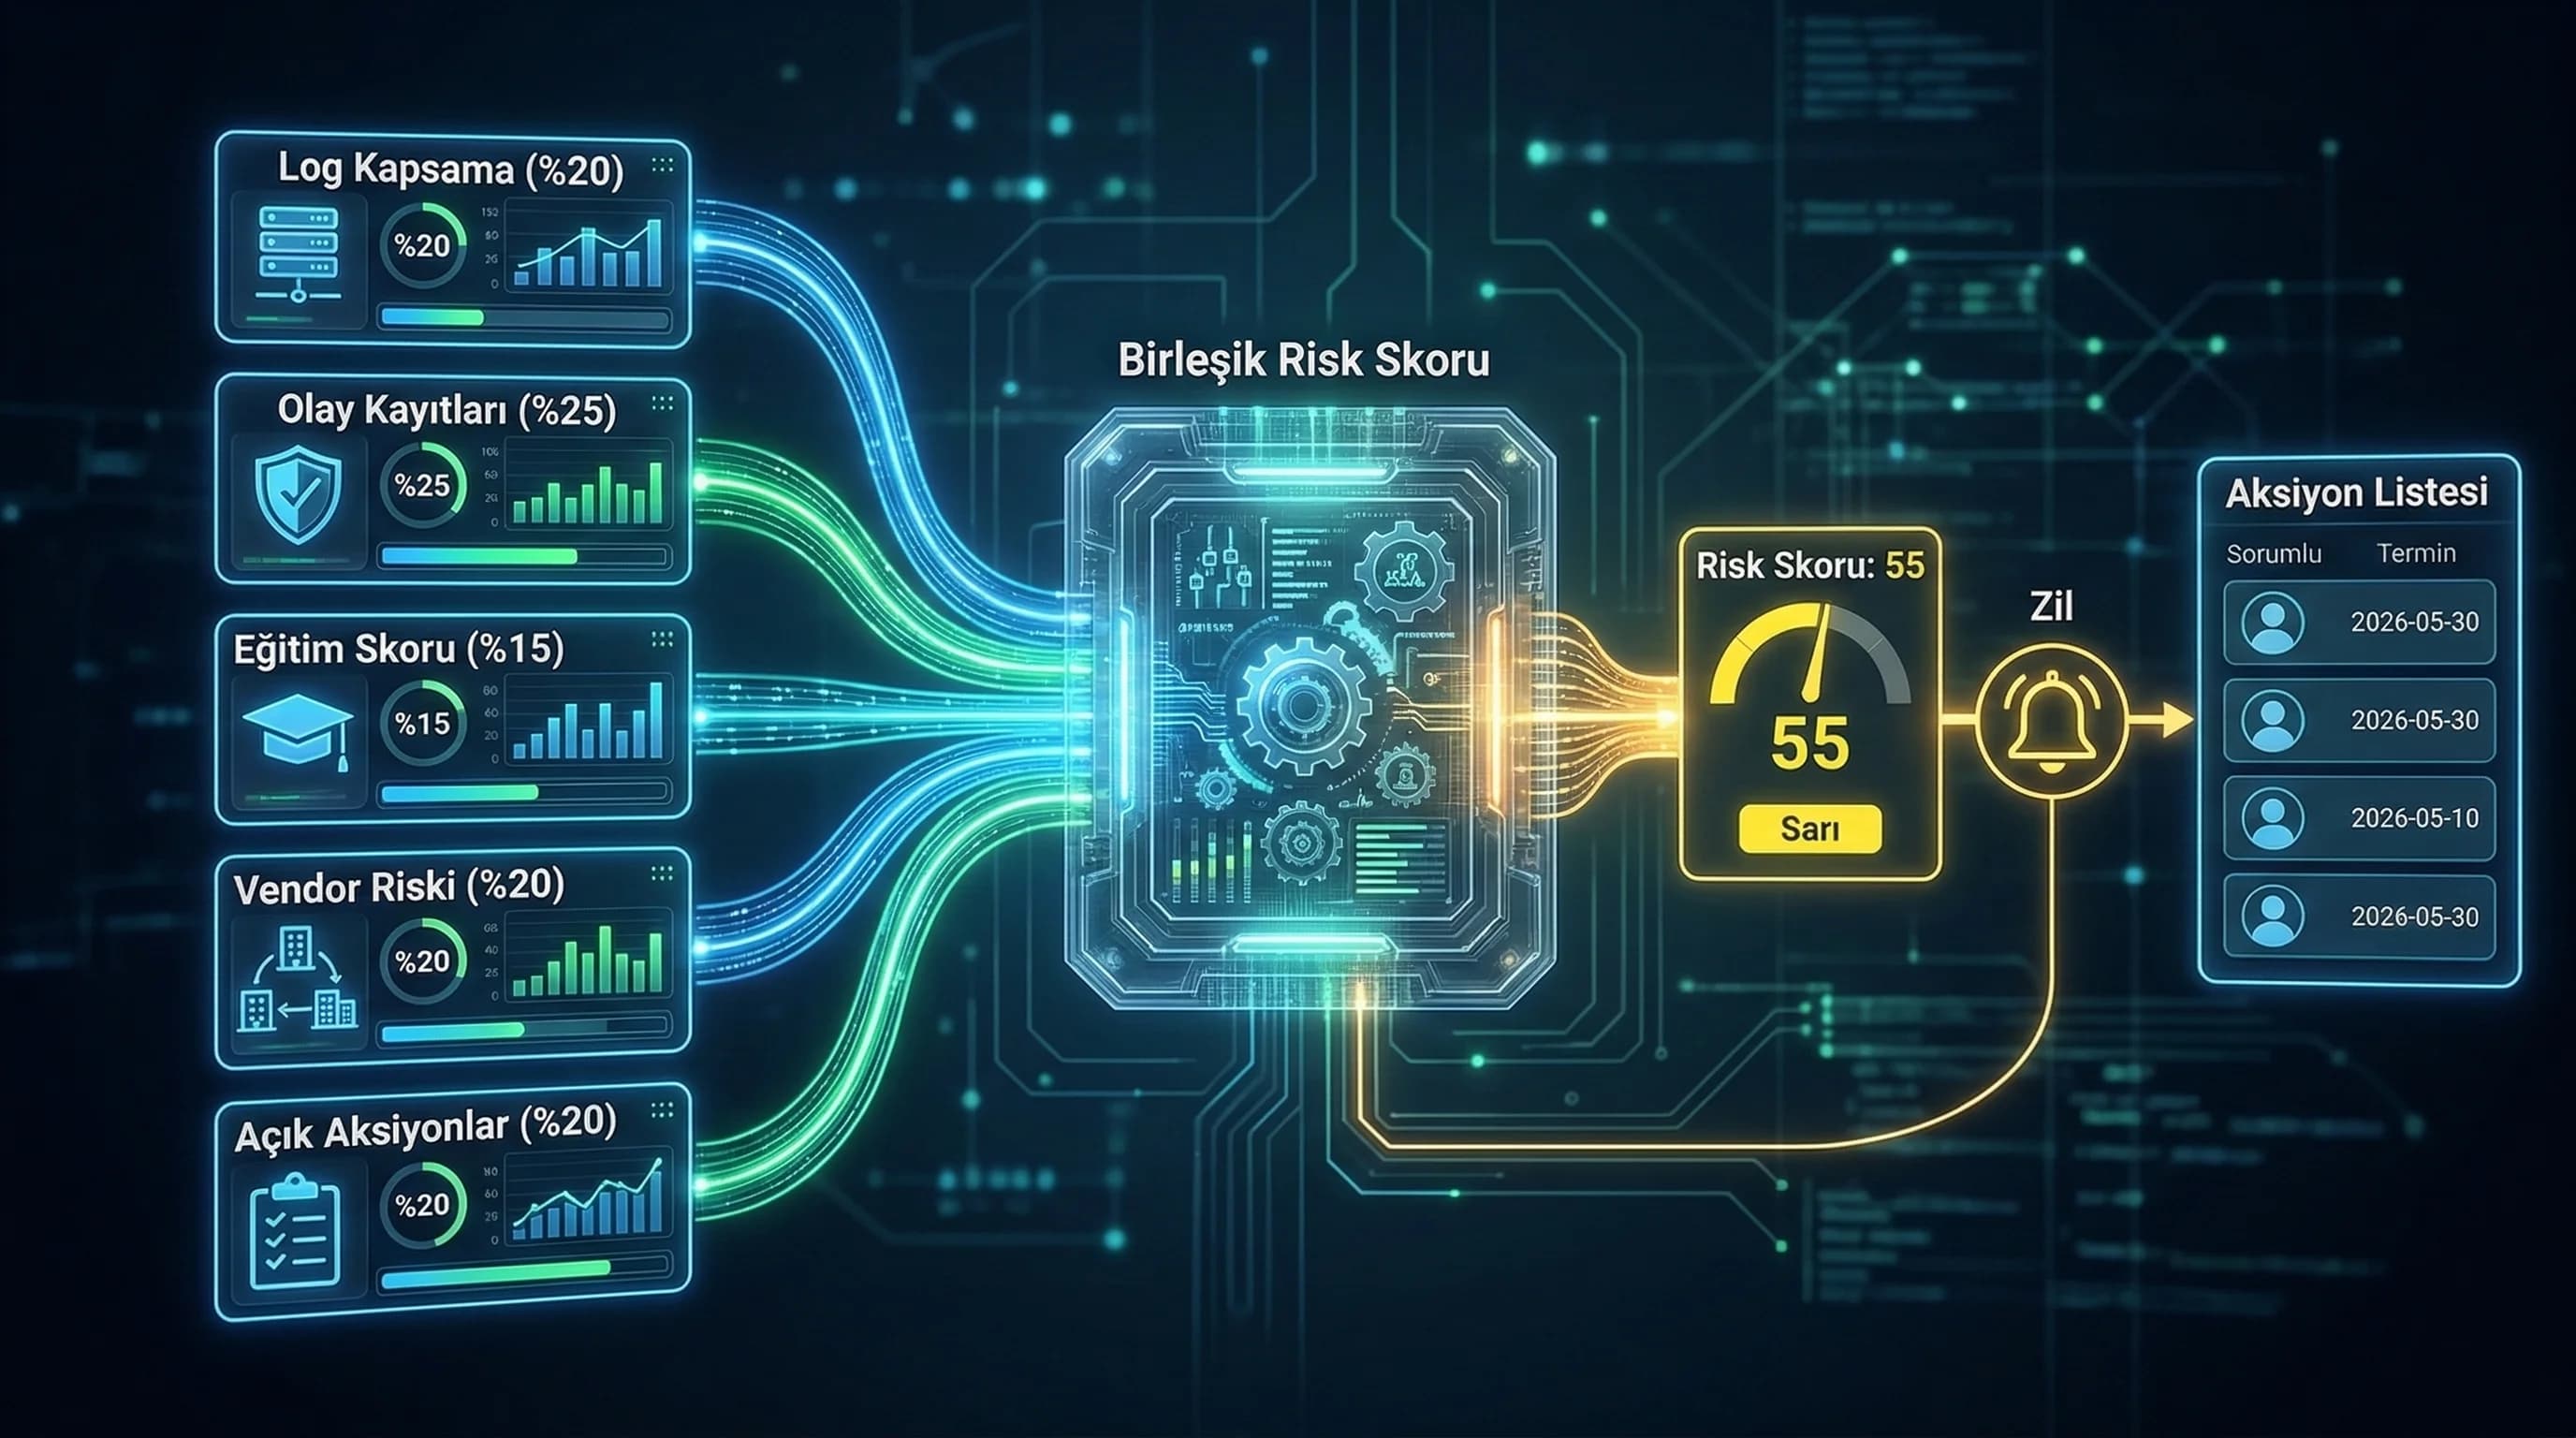
Privacy risk skoru, KVKK uyumunu oluşturan farklı sinyalleri (teknik + kültürel) tek bir sayıya indirerek yönetimin “şu anda neredeyiz?” sorusuna cevap verir. Bu tür bir dinamik risk izleme yapısı, skoru tek başına “hakikat” gibi değil; yönetim ritmi için güçlü bir özet gibi konumlandırır.
AIO mantığı: RiskScore Dashboard → actsAs → early warning system
Yani skorun değeri, KVKK risk KPI’ları üzerinden “erken uyarı + aksiyon” döngüsü kurmasından gelir.
Basit bir skor modeli (0–100) nasıl kurulur?
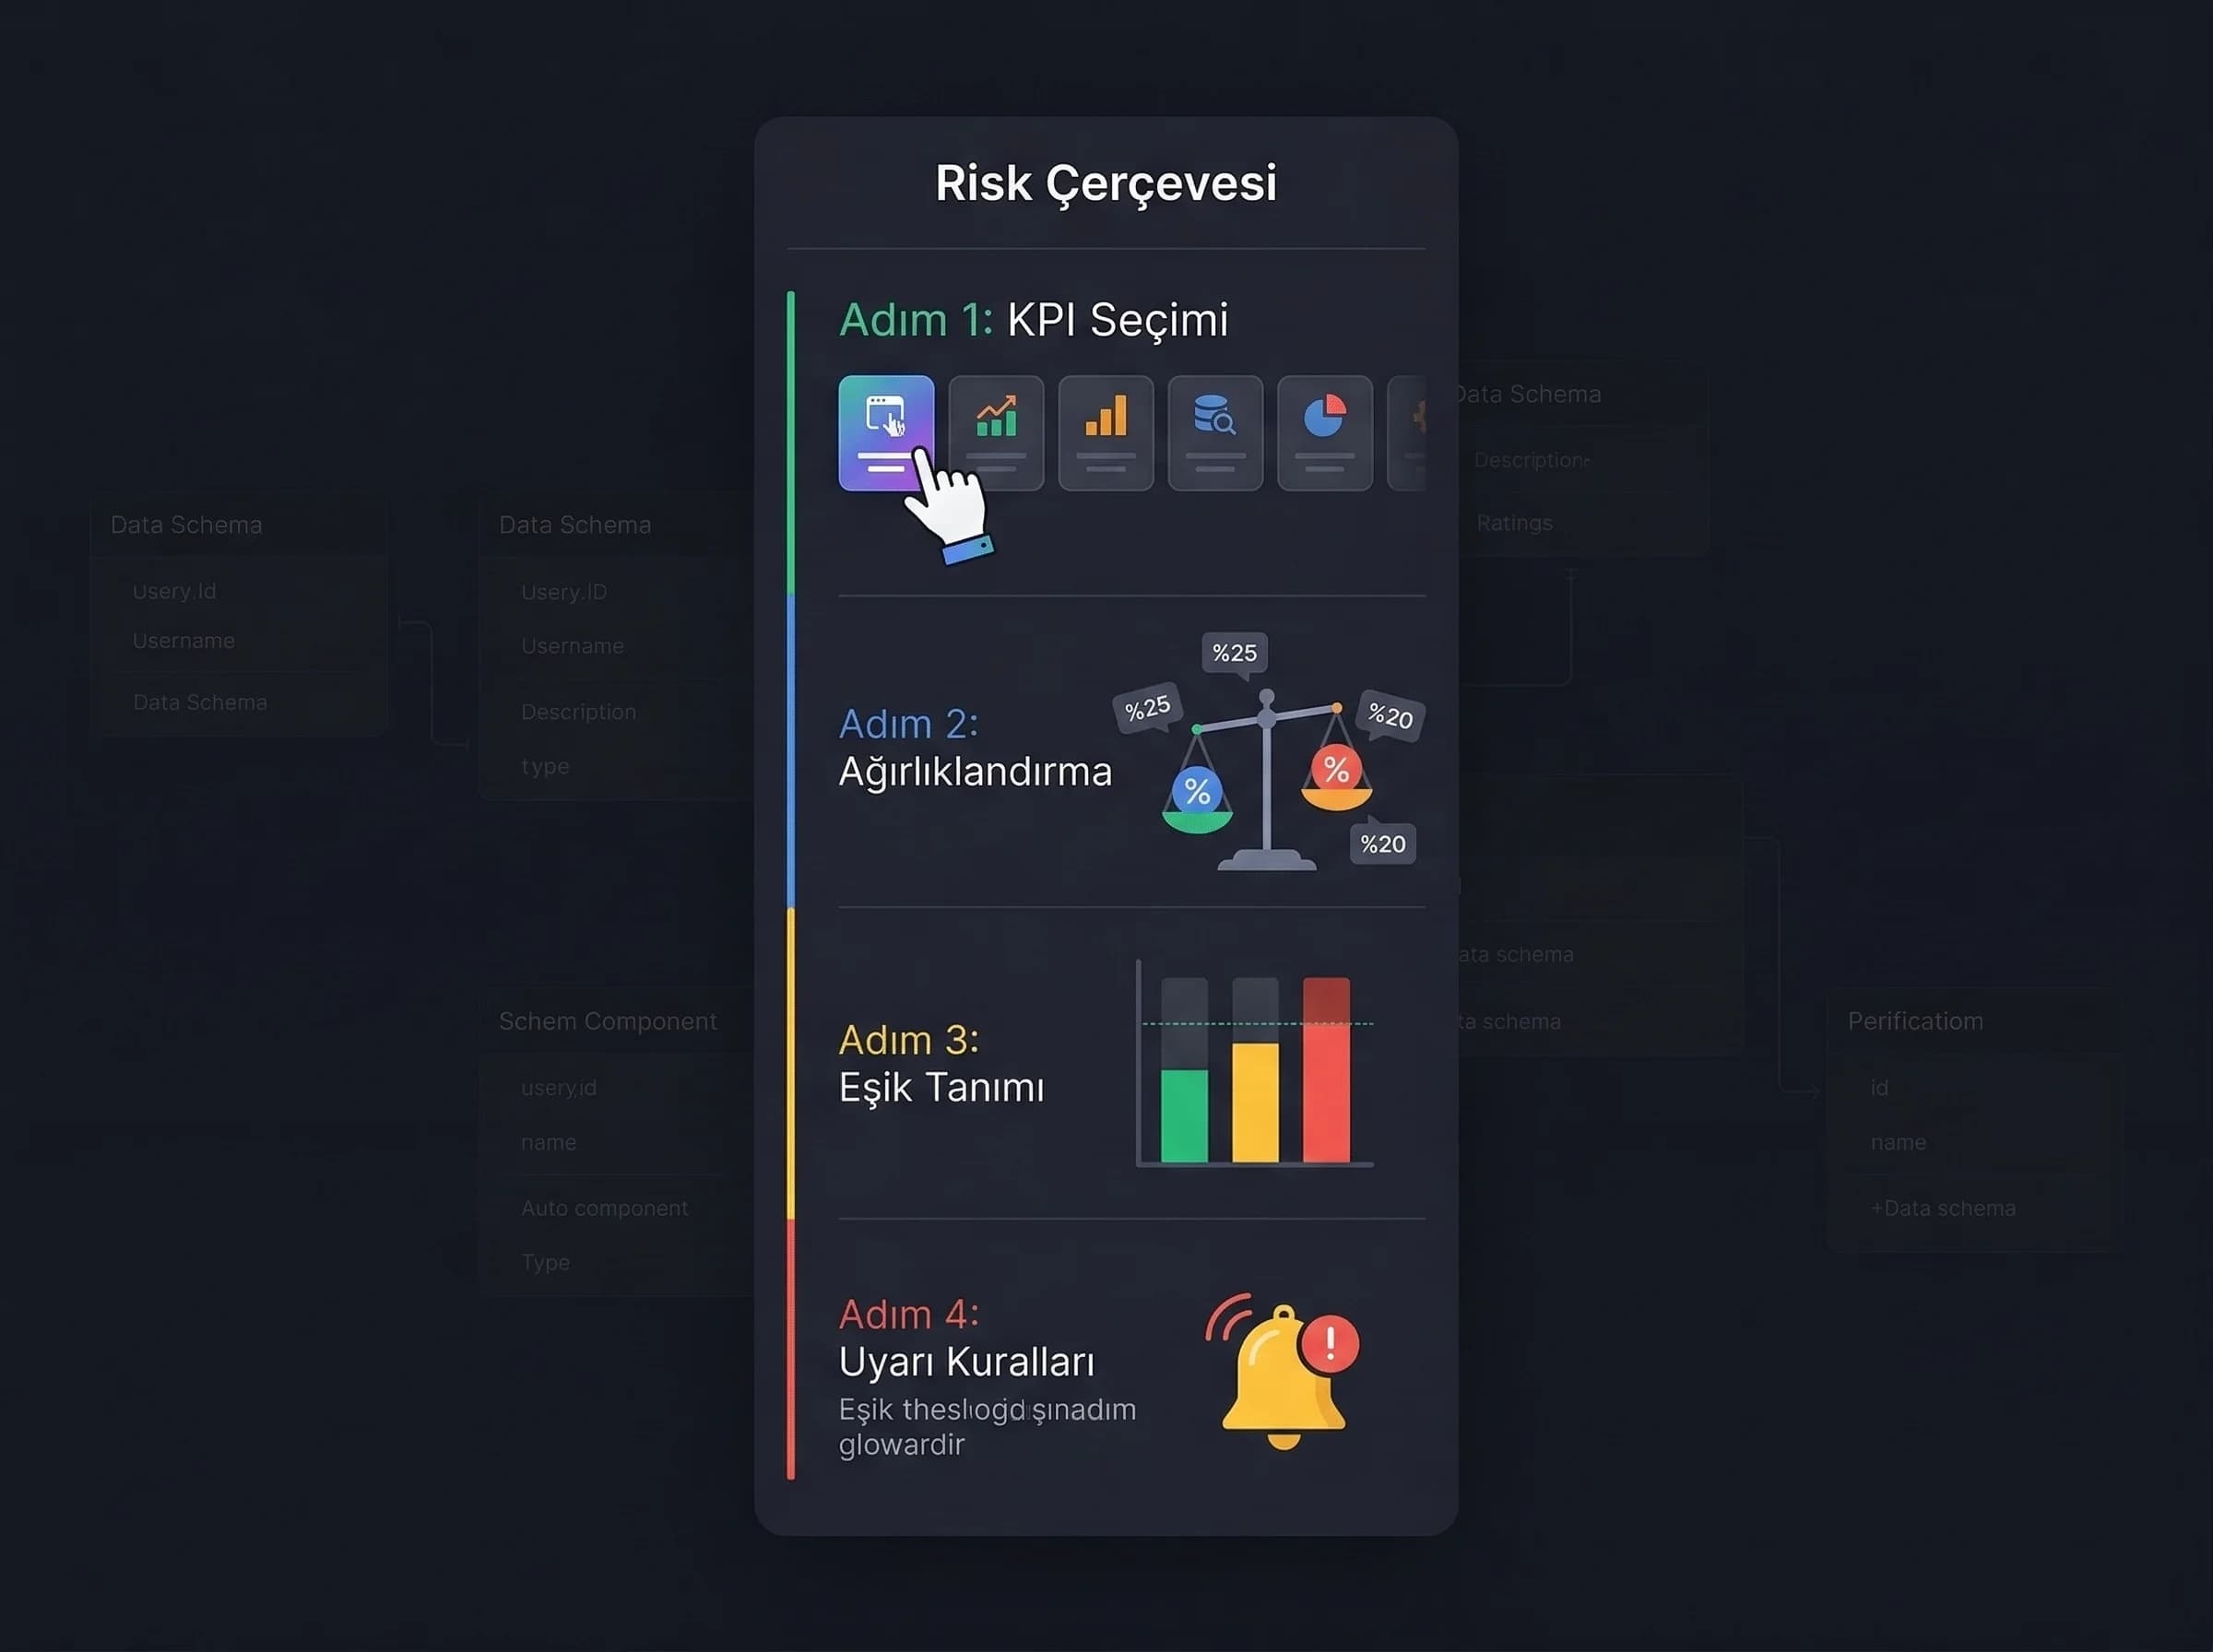
- Alt KPI setini seç (log, olay, eğitim, vendor, aksiyon)
- Her KPI’a ağırlık ata (toplam 100)
- KPI’ları normalize et (0–100 arası)
- Ağırlıklı ortalama ile birleşik skor üret
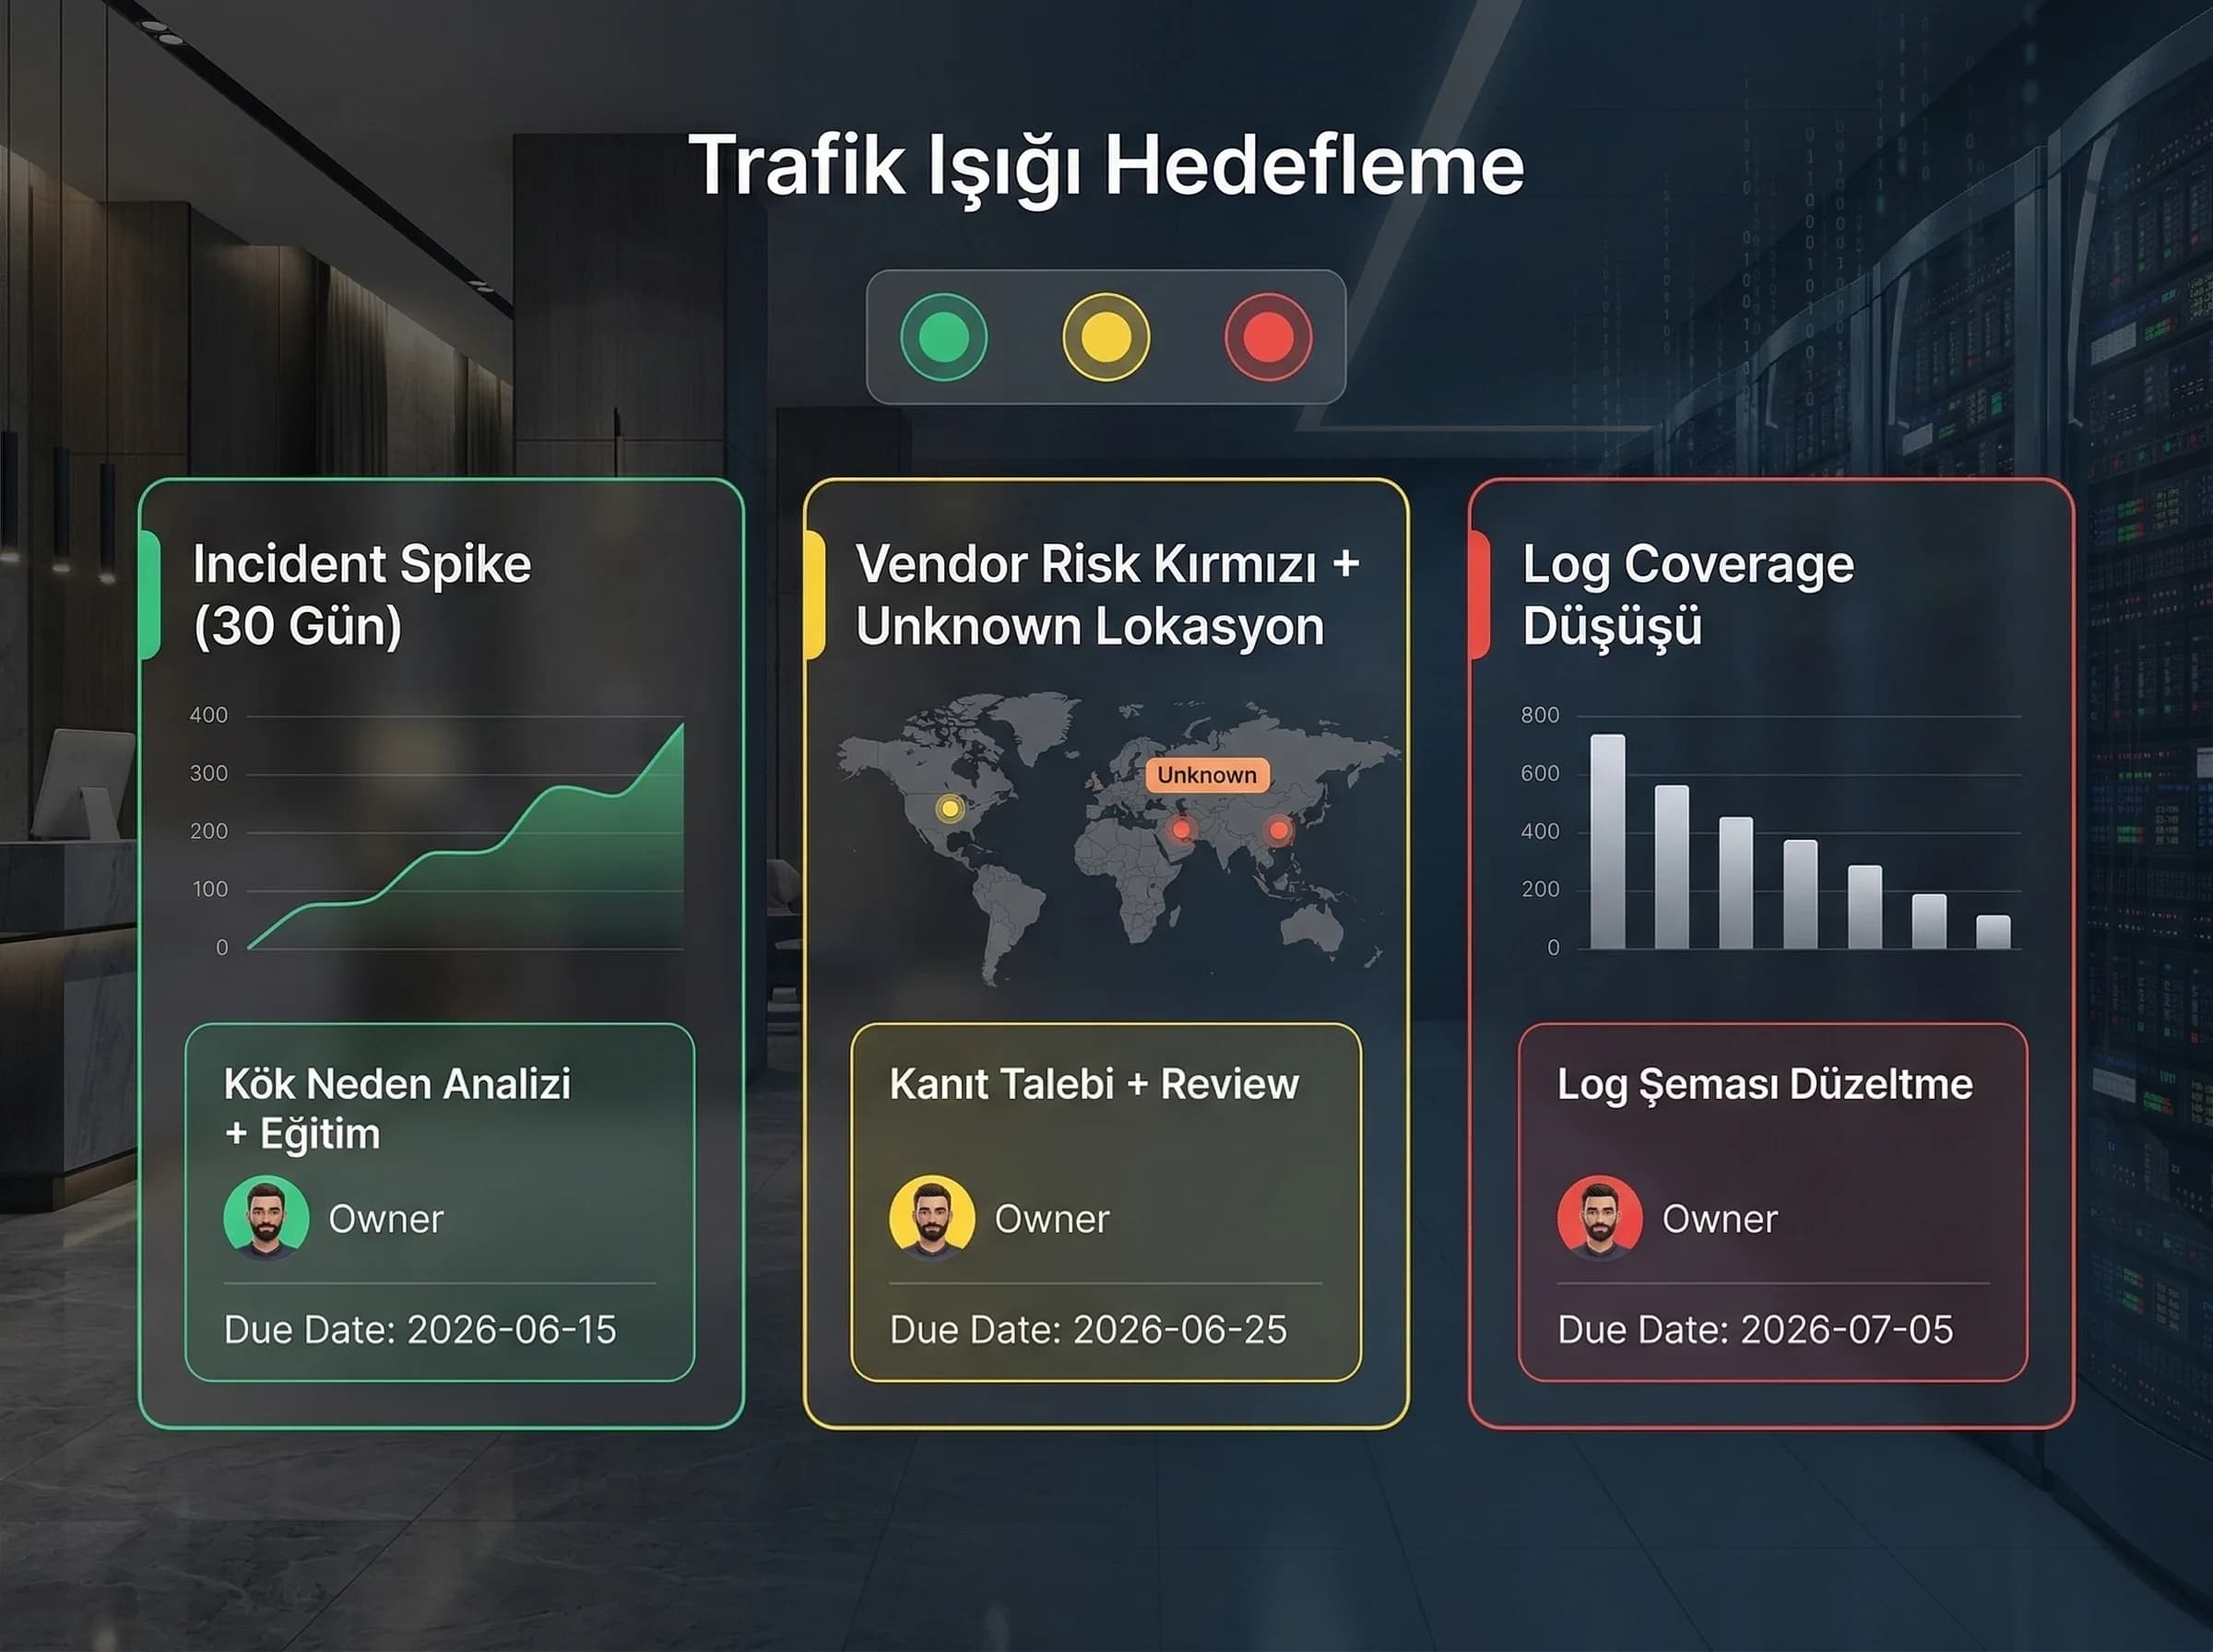
- Eşiklerle trafik ışığına çevir: Yeşil/Sarı/Kırmızı
Varsayım: İlk sürümde “mükemmel ağırlık” aramak yerine, stabil bir modelle başlamak daha iyidir.
Trafik ışığı eşikleri (örnek)
- •Yeşil: 0–39 (kontrol altında)
- •Sarı: 40–69 (risk artıyor, aksiyon gerekli)
- •Kırmızı: 70–100 (acil aksiyon + yönetim görünümü)
Mini Check
- • Skor 0–100 ve açıklanabilir mi?
- • Trafik ışığı eşikleri net mi?
- • Skor artınca aksiyon tetikleniyor mu?
Ne yapmalıyım?
- • İlk modelde 5 KPI ile başlayın.
- • Eşikleri sabitleyin; 30 gün gözlemleyip refine edin.
- • Skoru “owner + aksiyon” ile birlikte gösterin.
2. Oteller için hangi sinyaller risk skoruna girer?
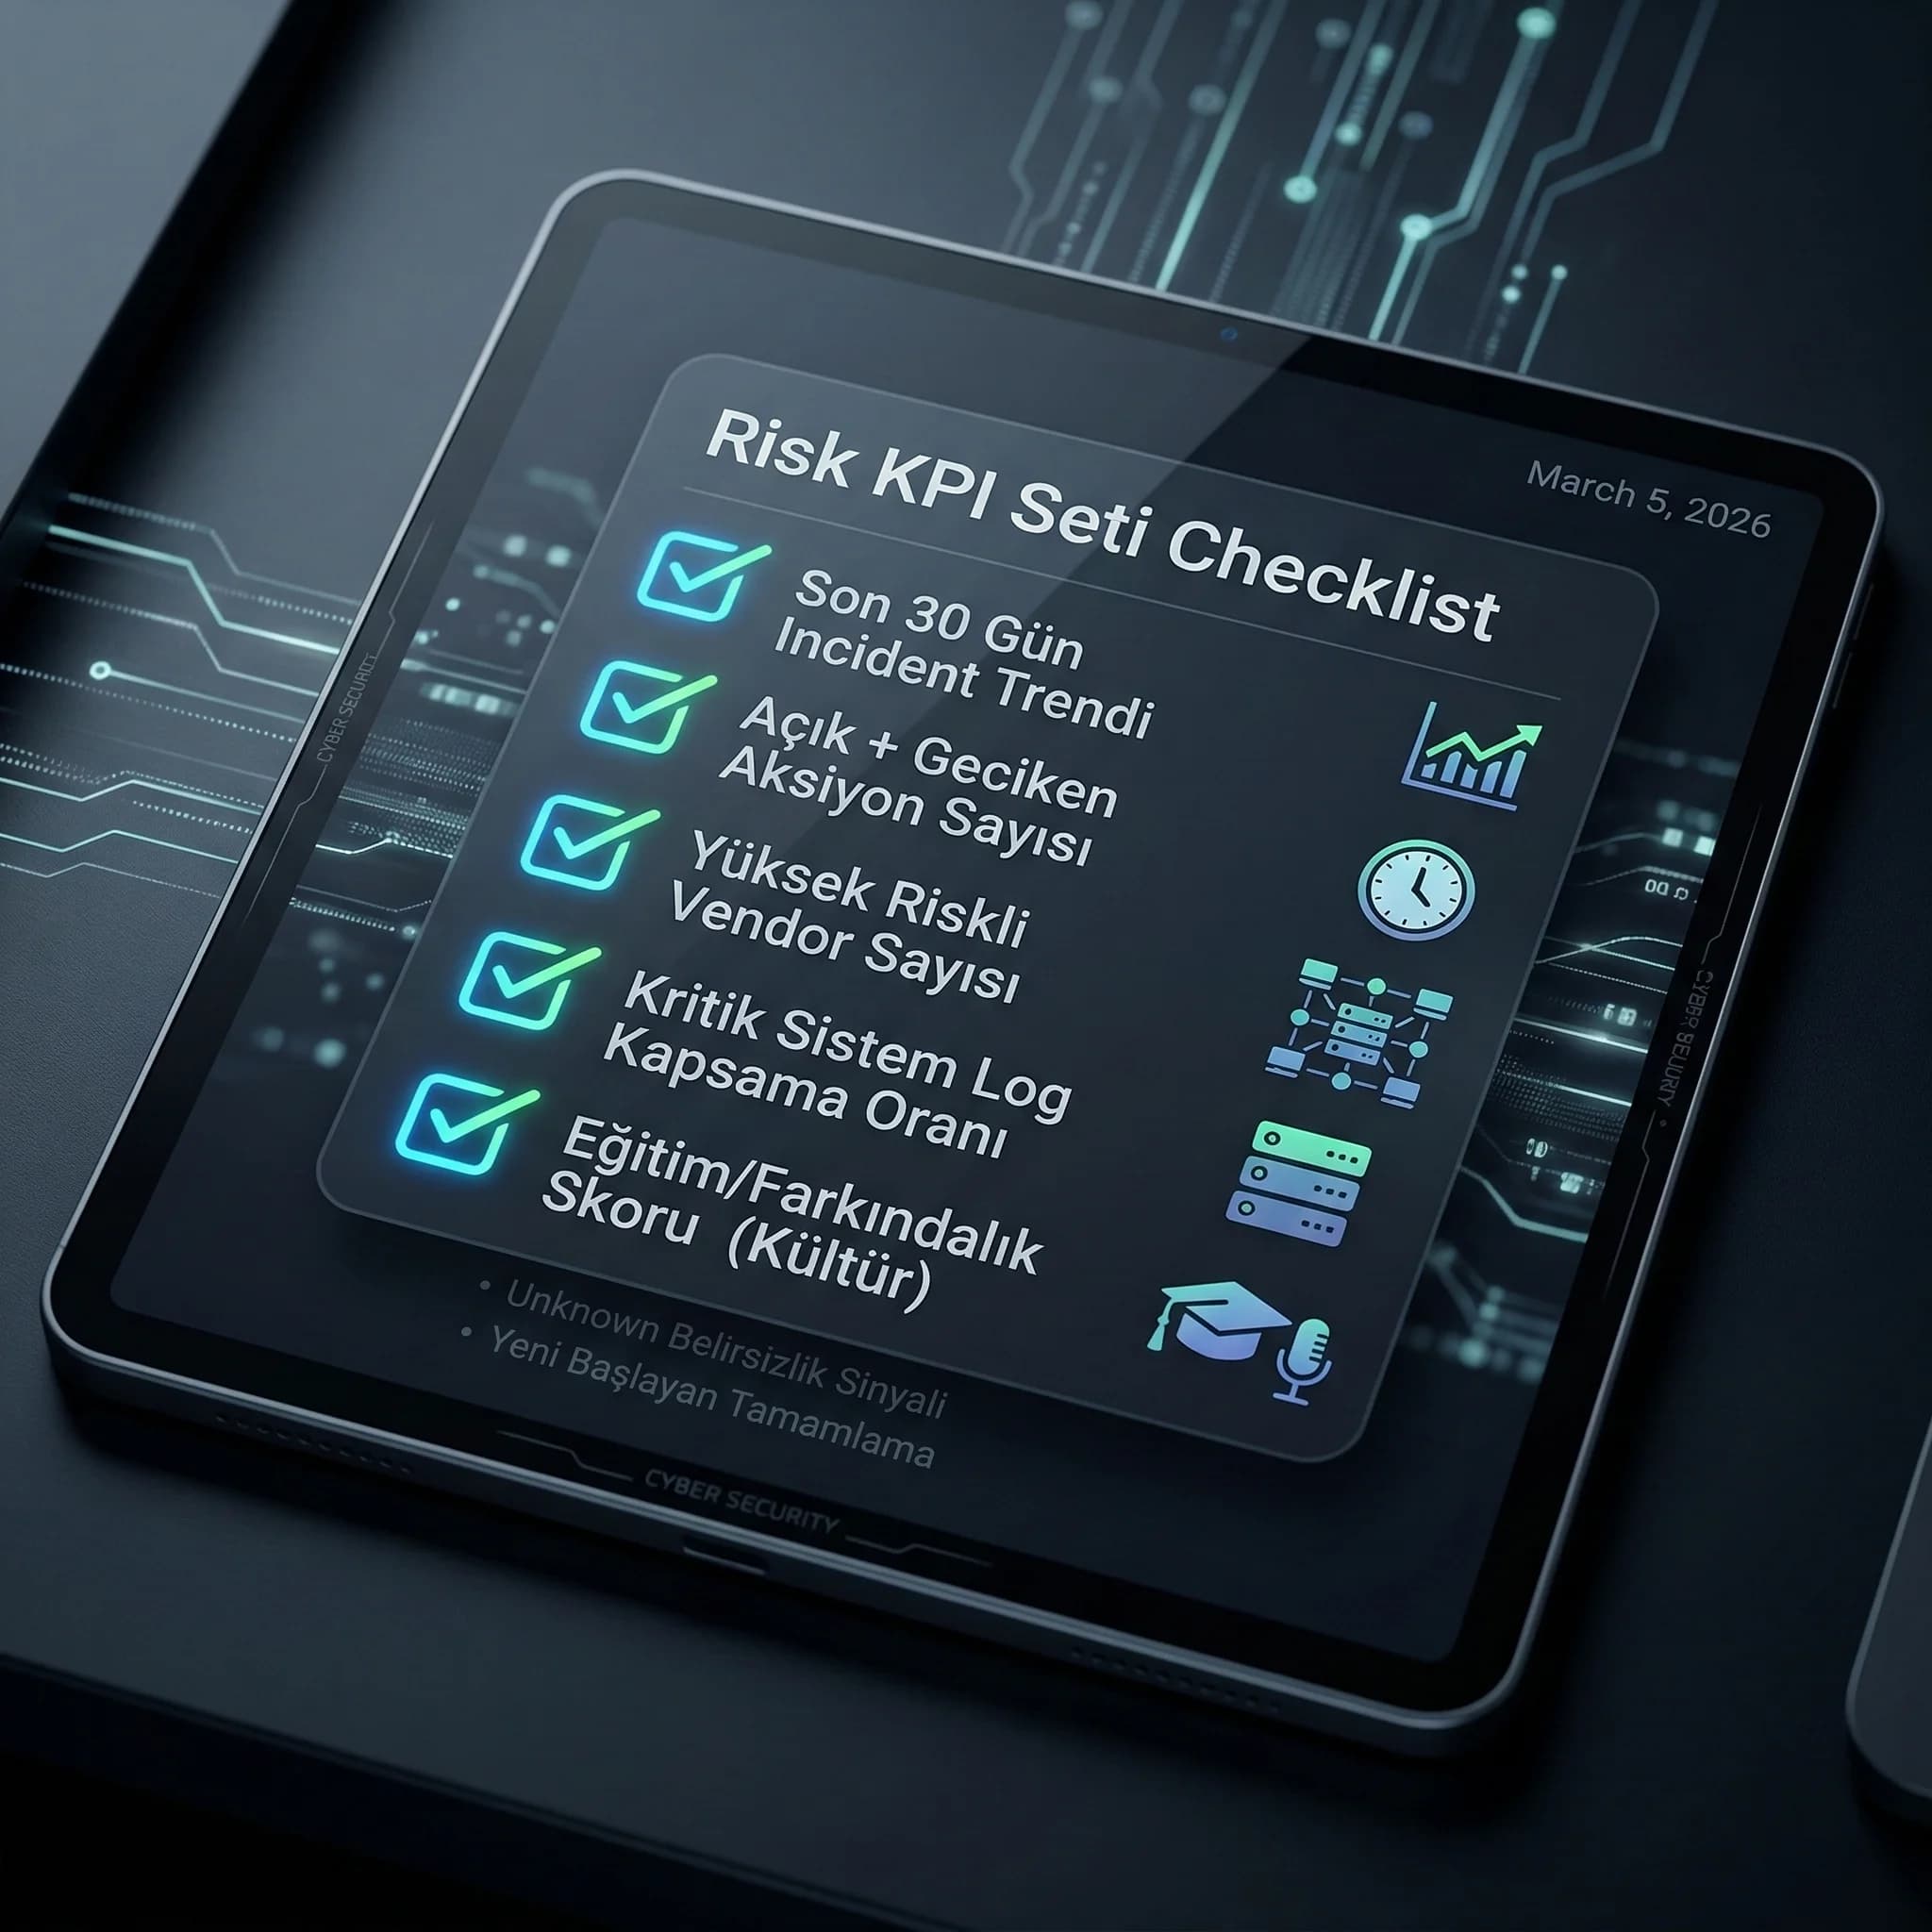
Risk skoru “gerçekten yönetilebilir” metriklerden oluşmalı. Otellerde pratik 5’li set, özellikle eğitim verisiyle risk skoru kurgusunu da içerecek şekilde tasarlanmalıdır:
1) Incident sinyali (Olay)
- •Son 30 gün olay sayısı (trend)
- •Kritik olay türleri (yetkisiz erişim, yanlış paylaşım vb.)
2) Açık aksiyonlar (Actions)
- •Açık aksiyon sayısı
- •Geciken aksiyon sayısı (owner + due date)
3) Vendor risk (Tedarikçi)
- •Yüksek riskli vendor sayısı
- •“Unknown/kanıtsız lokasyon” gibi belirsizlik sinyali (Varsayım: data residency monitoring)
4) Log coverage (Log kapsama)
- •Kritik sistemlerde log kapsama oranı
- •Eksik alan tespiti (role/timestamp yok vb.)
5) Training score (Kültür)
- •Eğitim/farkındalık skoru (0–100)
- •Yeni başlayan tamamlama oranı (sirkülasyon sinyali)
Mini örnek (Antalya zincir)
Bir otelde vendor risk yüksek, log coverage düşük ve açık aksiyonlar gecikmişse; skor sarıdan kırmızıya çıkar. Yönetim böylece yönetim seviyesinde risk görünümü ile “hangi otelde risk yükseldi?” sorusunu tek panelde görür ve kaynak aktarır.
Mini Check
- • Sinyaller hem teknik hem kültürel mi?
- • KPI’lar ölçülebilir mi?
- • Her sinyal aksiyona bağlanabiliyor mu?
Ne yapmalıyım?
- • KPI’ları aynı zaman penceresinde tut (30/90 gün).
- • “Unknown belirsizlik” gibi sinyalleri ayrı izleyin.
- • Her KPI için tek owner tanımlayın.
3. Log, olay, eğitim ve vendor verilerini tek skorda toplamak
Bu bölüm, pratik ağırlıklandırma yaklaşımı verir.
Örnek ağırlıklandırma (başlangıç)
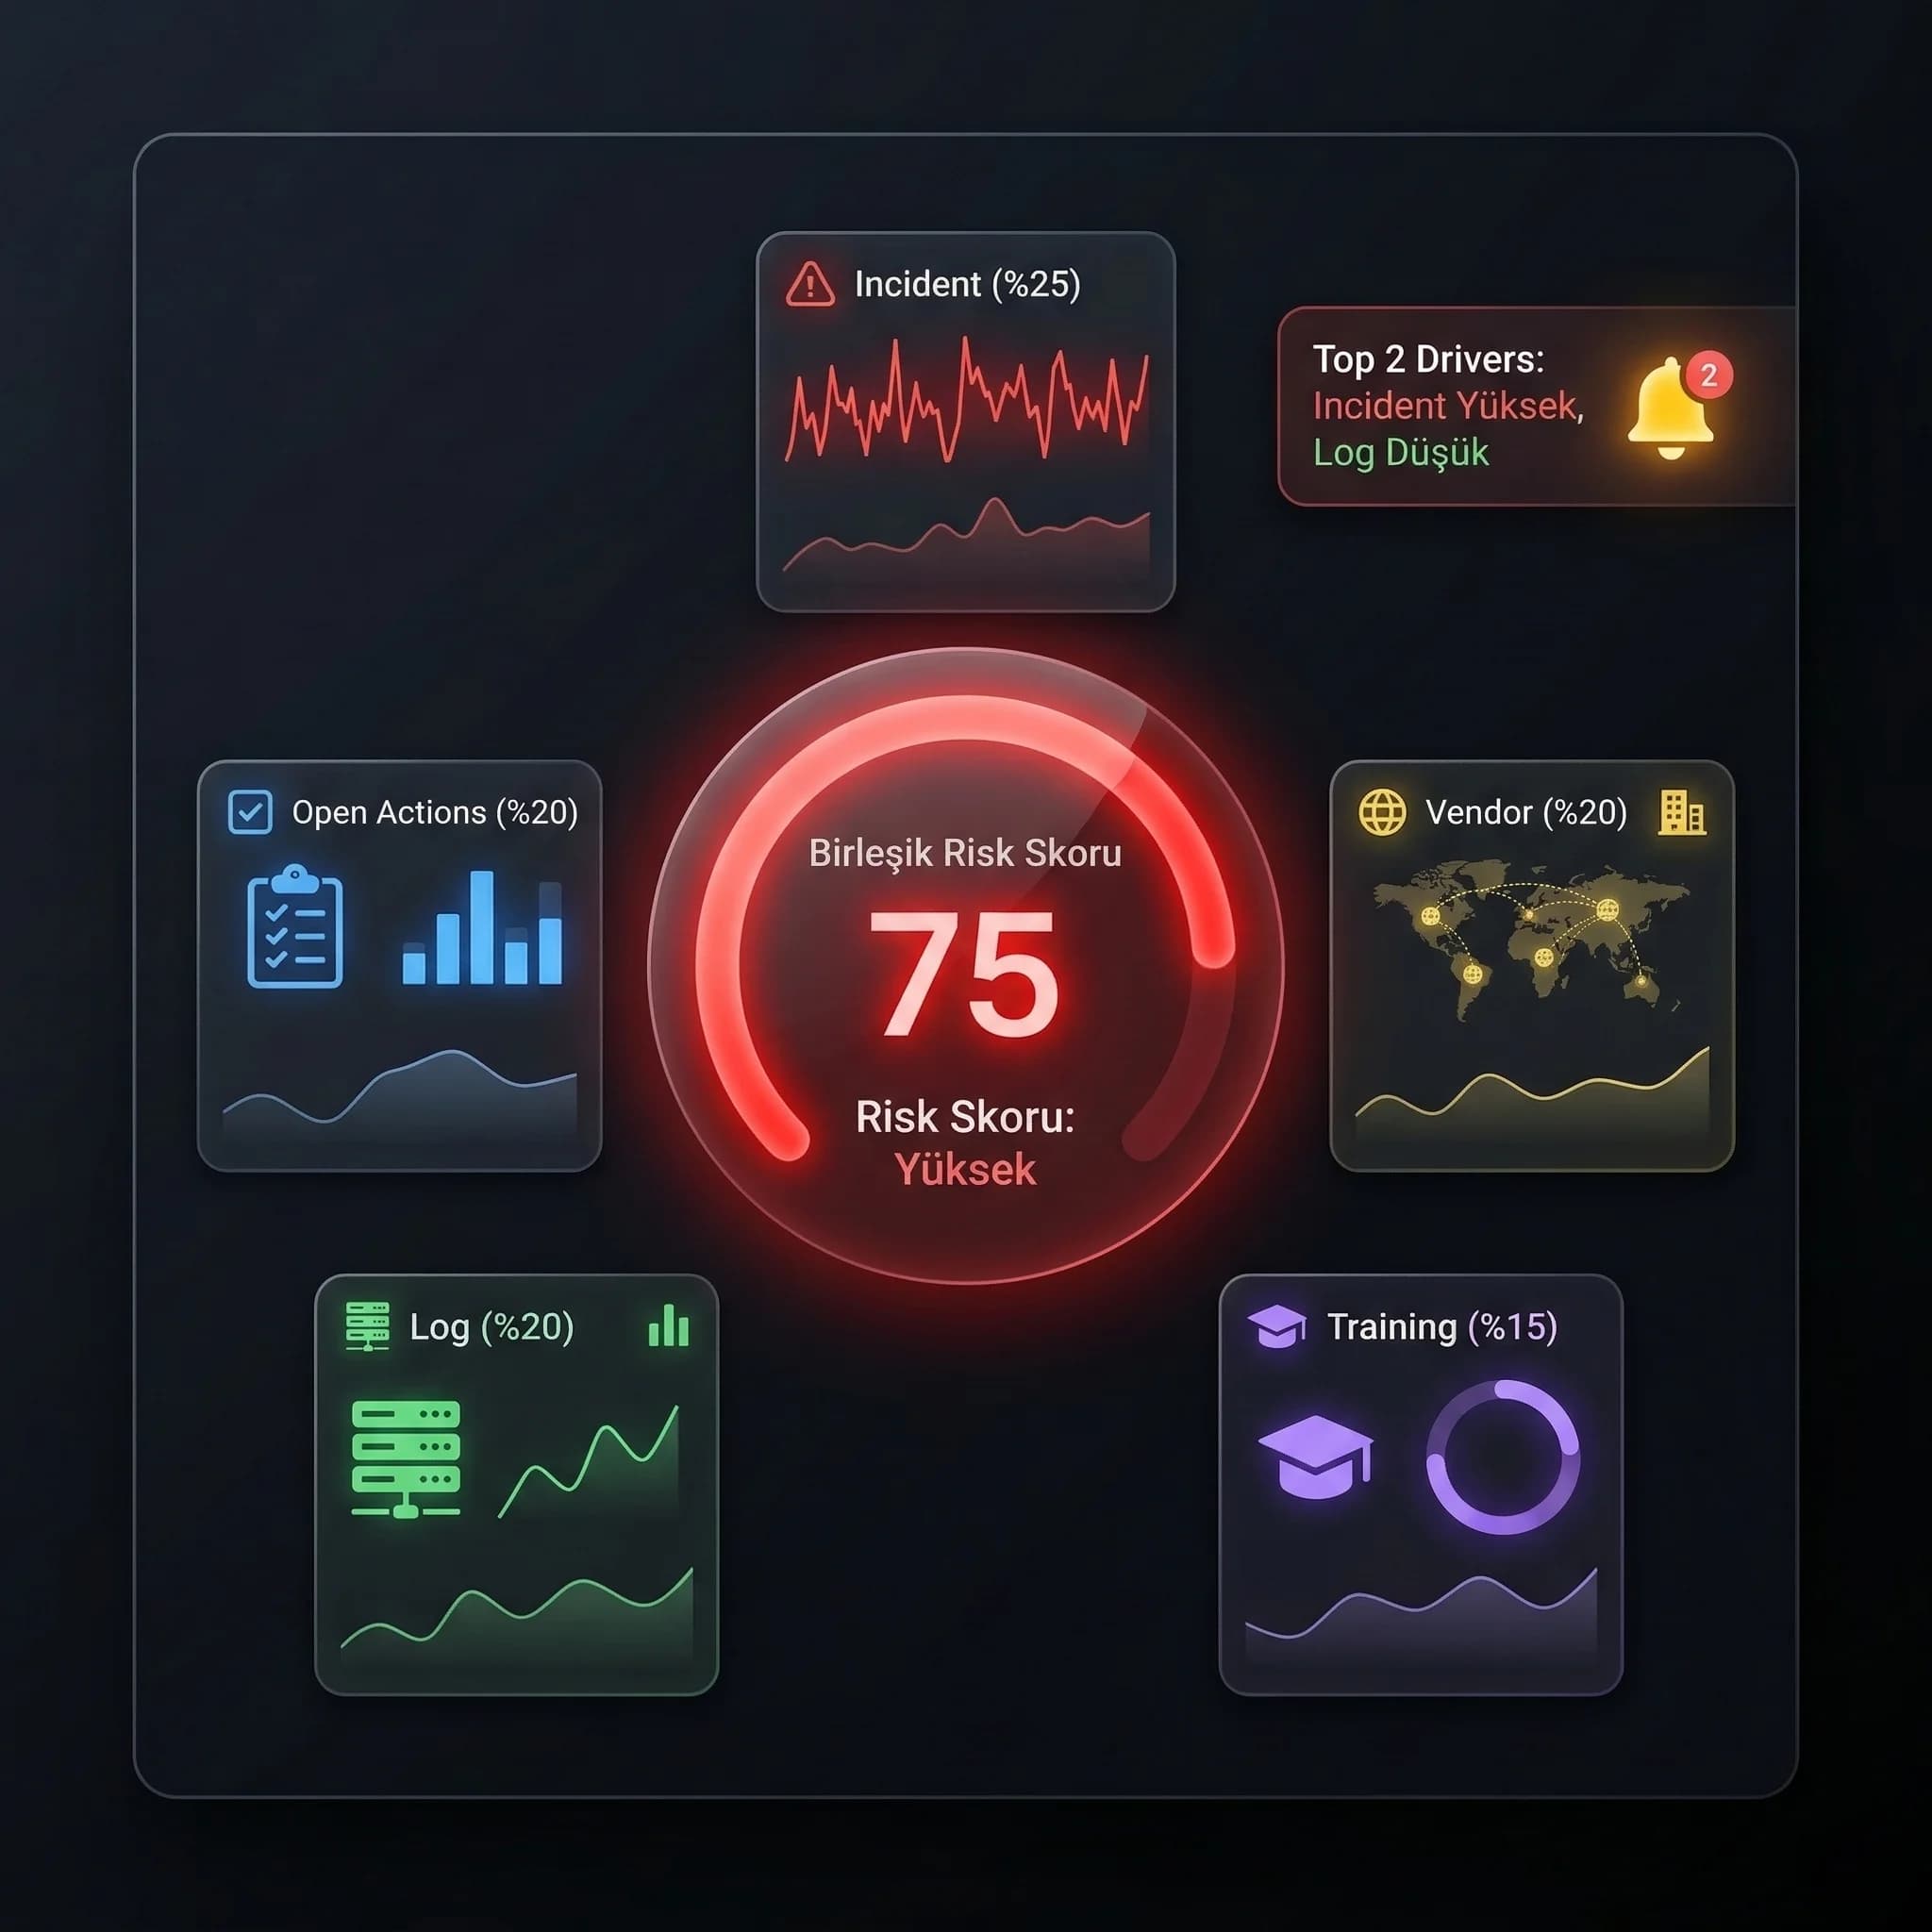
- •Incident: %25
- •Open actions: %20
- •Vendor risk: %20
- •Log coverage: %20
- •Training score: %15
Varsayım: Otelin risk profiline göre incident ve vendor ağırlığı artırılabilir.
Normalizasyon (çok basit yöntem)
- •Her KPI’ı 0–100 bandına çevir
- •Örneğin “open actions” için: 0 aksiyon = 0 risk, belirlenen eşik üstü = 100 risk (Varsayım: eşik)
- •Sonra ağırlıklı toplam
Skorun açıklanabilir olması (en kritik UX)
Yönetim paneli yalnız skor göstermemeli; bunu erken uyarı dashboard’u mantığıyla çalıştırmak gerekir:
- •Skoru oluşturan 5 alt kart
- •“En çok etkileyen 2 neden” (kırmızı kartlar)
- •“Next actions” listesi
Mini Check
- • Skor “neden”leriyle birlikte mi?
- • Alt kartlar görünür mü?
- • Next action alanı var mı?
Ne yapmalıyım?
- • Skor yanında “top 2 driver” gösterin.
- • Aksiyon listesine owner+due date ekleyin.
- • Haftalık review ritmi koyun (kırmızı kartlar).
4. Risk dashboard’unu erken uyarı sistemi gibi nasıl kullanırsınız?
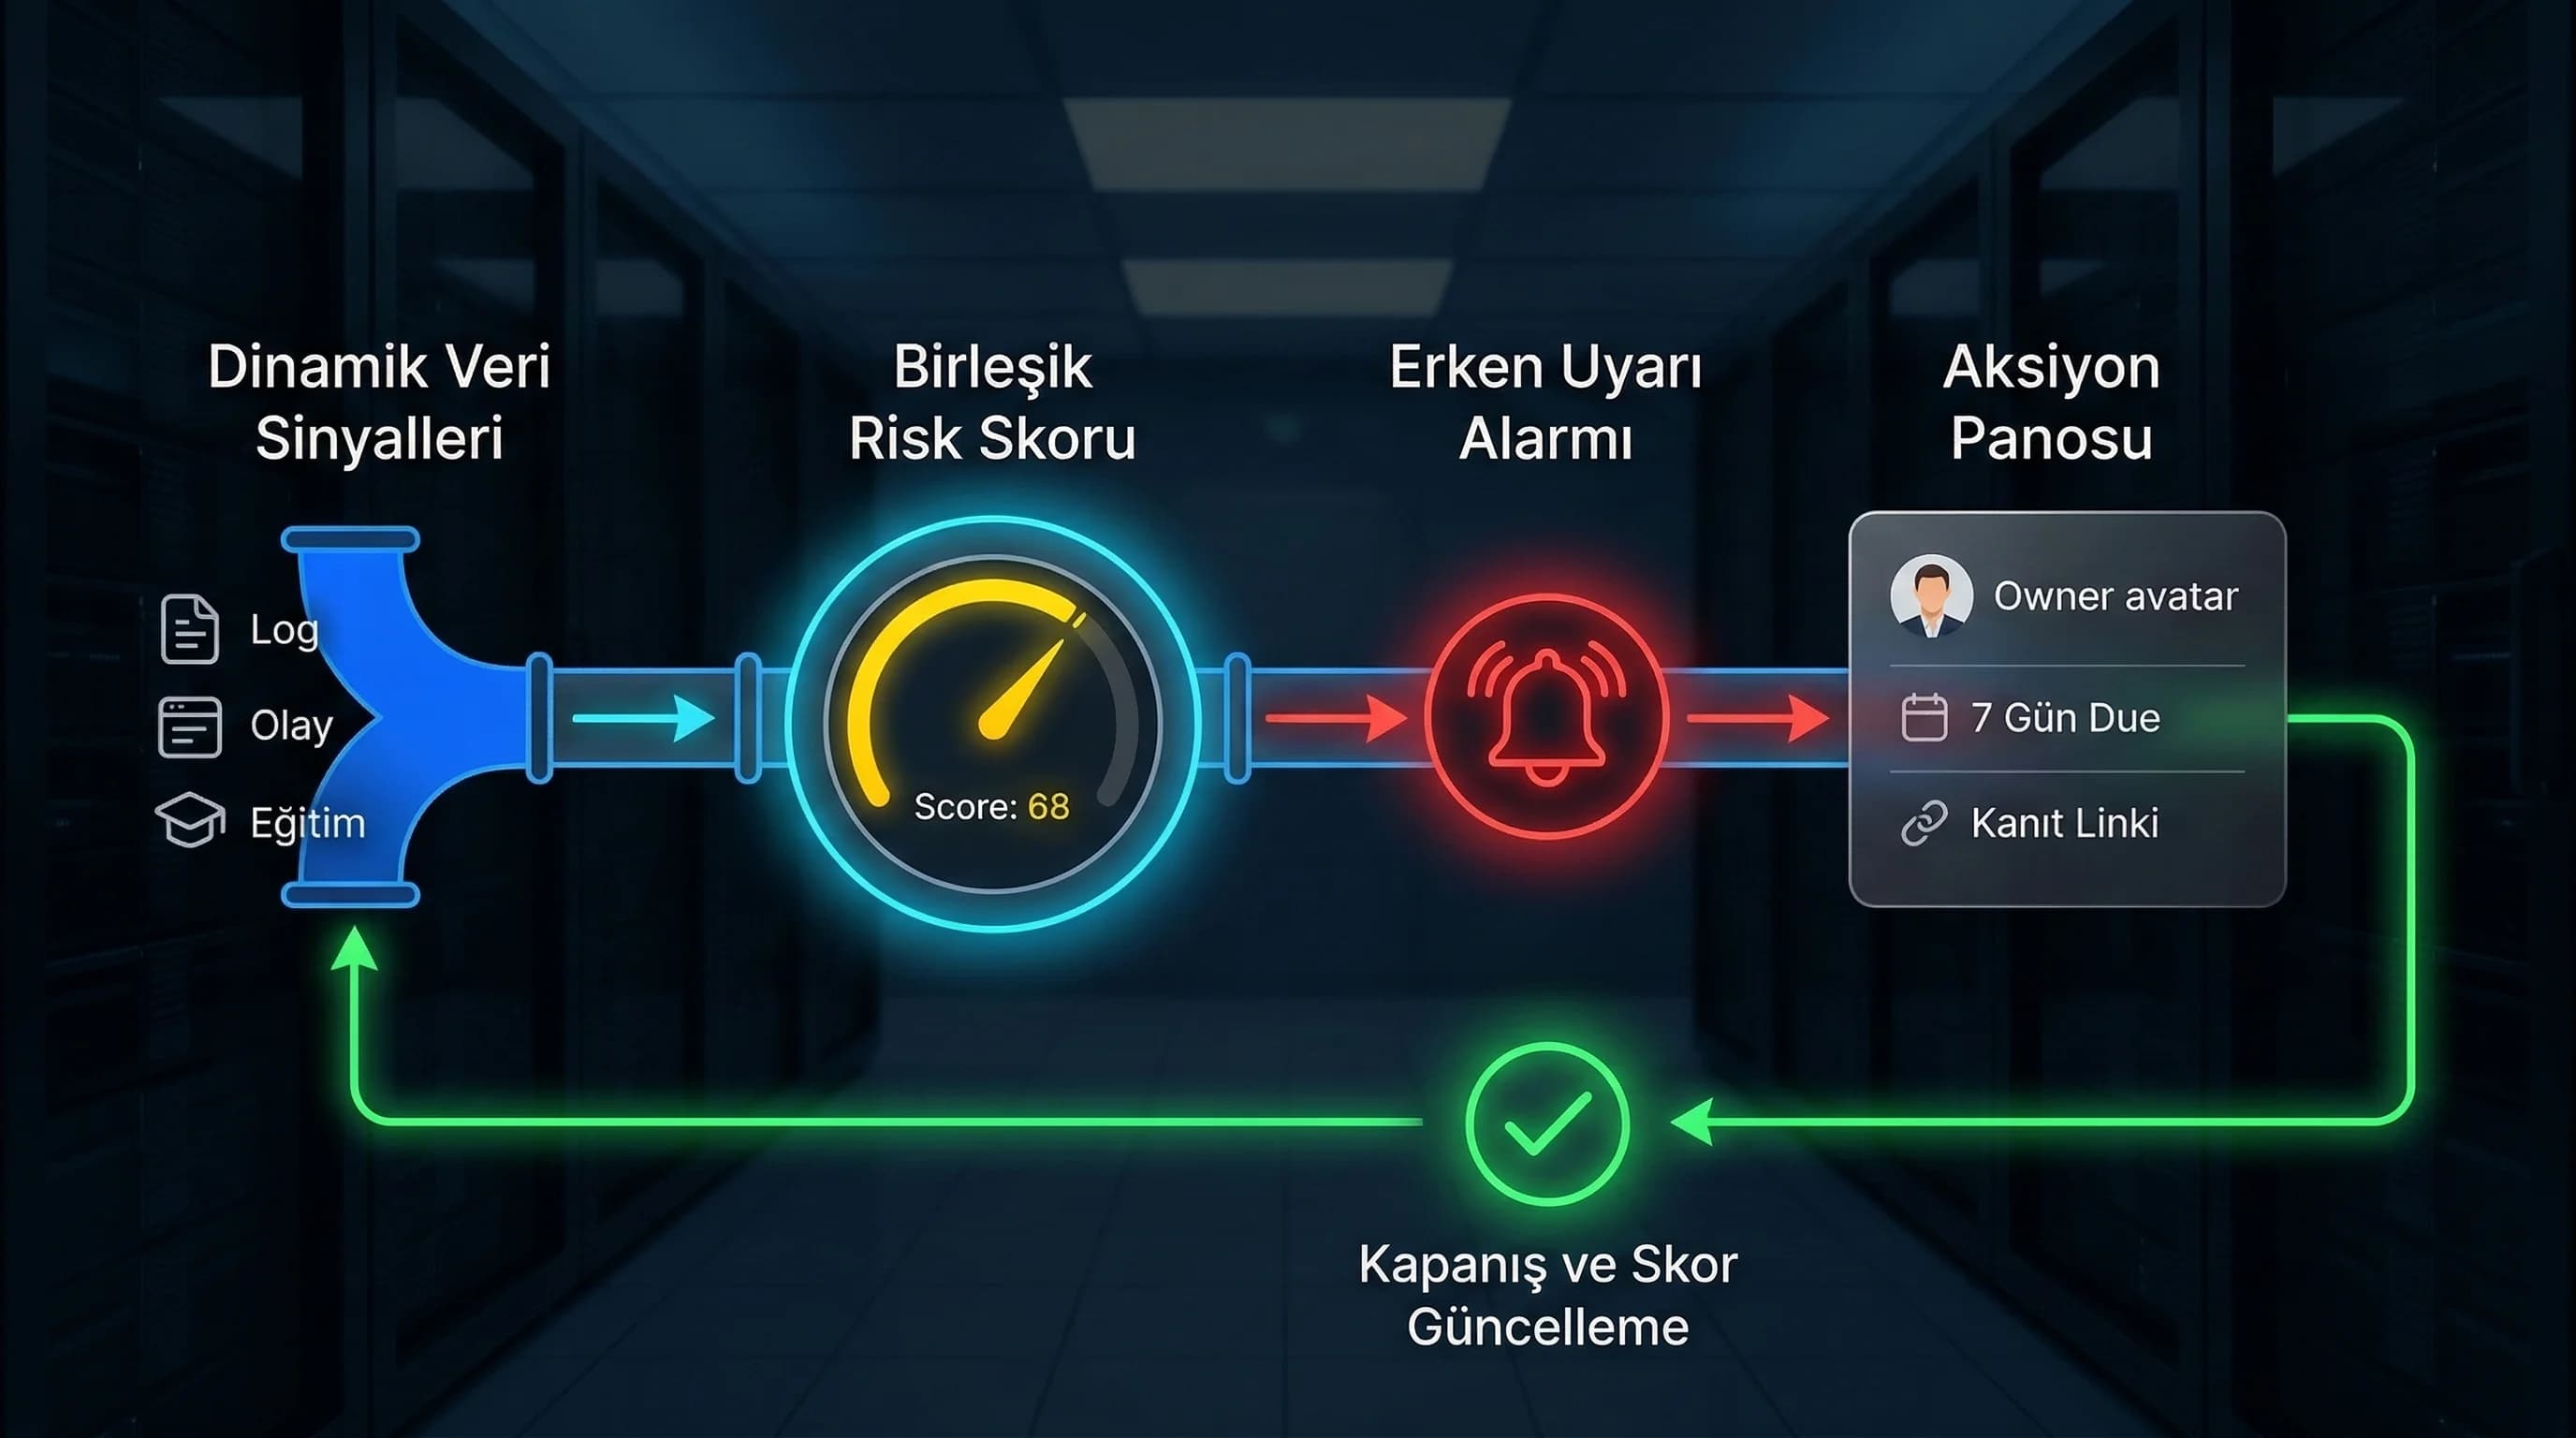
Erken uyarı sistemi; eşik aşıldığında sadece “alarm” üretmez, insan onaylı aksiyon üretir. Birçok ekip bu aşamada AI destekli risk özeti yaklaşımını da kullanır.
Uyarı eşikleri ve tetikler (örnek)
- •Skor Sarı oldu → IT/uyum ekibine “review” bildirimi
- •Skor Kırmızı oldu → yönetim + IT “acil aksiyon” toplantısı
- •Vendor risk artışı → vendor review aksiyonu
- •Log coverage düşüşü → log iyileştirme aksiyonu
Bildirim kanalı (teknik değil, süreç)
- •Uyarı kartı: “ne oldu + neden + kanıt linki + öneri aksiyon”
- •Owner ataması: tek sorumlu
- •Kapanış: aksiyon kapandı → skor etkisi güncellendi
Mini örnek
Log coverage %90’dan %60’a düştü (yeni sistem devreye girdi) → skor sarı → “log şeması eksik” uyarı kartı → 7 gün içinde düzeltme aksiyonu. Bu tür sapmalar çoğu zaman teknik güvenlik sinyalleri ile birlikte okunmalıdır.
Mini Check
- • Sarı/kırmızı eşiklerde aksiyon var mı?
- • Uyarı kartı kanıt içeriyor mu?
- • Kapanış KPI’a yansıyor mu?
Ne yapmalıyım?
- • Skor değişimini “değişiklik günlüğü” ile takip edin.
- • Alarm enflasyonunu önleyin: top 10 kırmızı kart.
- • Multi-otel portföyde otel/bölge filtreleri ekleyin.
5. Yıllık statik risk analizi yerine dinamik modelin avantajları
Dinamik modelin avantajı, riskin “geç fark edilmesini” azaltmaktır:
- •Yeni vendor/entegrasyon devreye girdiğinde hemen sinyal üretir
- •Eğitim düşüşünü sezon başında yakalar
- •Olay artışını trend olarak gösterir
- •Yönetimi “doküman” değil “operasyon KPI” diline taşır
Key Statistics / Data Point (yumuşatılmış): Statik analizden dinamik skorlamaya geçen yapılarda, riskli alanlara erken müdahale ile potansiyel ihlal sayısının teorik olarak azaltılabileceği; böylece operasyonel ve itibar riskinin düşebileceği senaryo bazlı KPI hikâyeleriyle anlatılabilir.
6. 3 örnek risk yükselişi & aksiyon senaryosu
- Senaryo: Incident spike (30 günde artış) → Aksiyon: kök neden analizi + eğitim mikro modülü + 14 gün takip
- Senaryo: Vendor risk kırmızı + unknown lokasyon → Aksiyon: kanıt talebi + vendor review + alternatif değerlendirme
- Senaryo: Log coverage düşüşü → Aksiyon: log şeması düzeltme + audit pack güncelleme + yeniden ölçüm
Skor kırmızıya çıktığında risk skorundan uyum aksiyonuna geçiş planının açık olması gerekir; genel değerlendirme başlıkları için de KVKK Veri Güvenliği Raporlama hakkında sık sorulan sorular sayfasına geçebilirsiniz.
7. KVKK Risk KPI & Skorlama Framework Dokümanını İndir
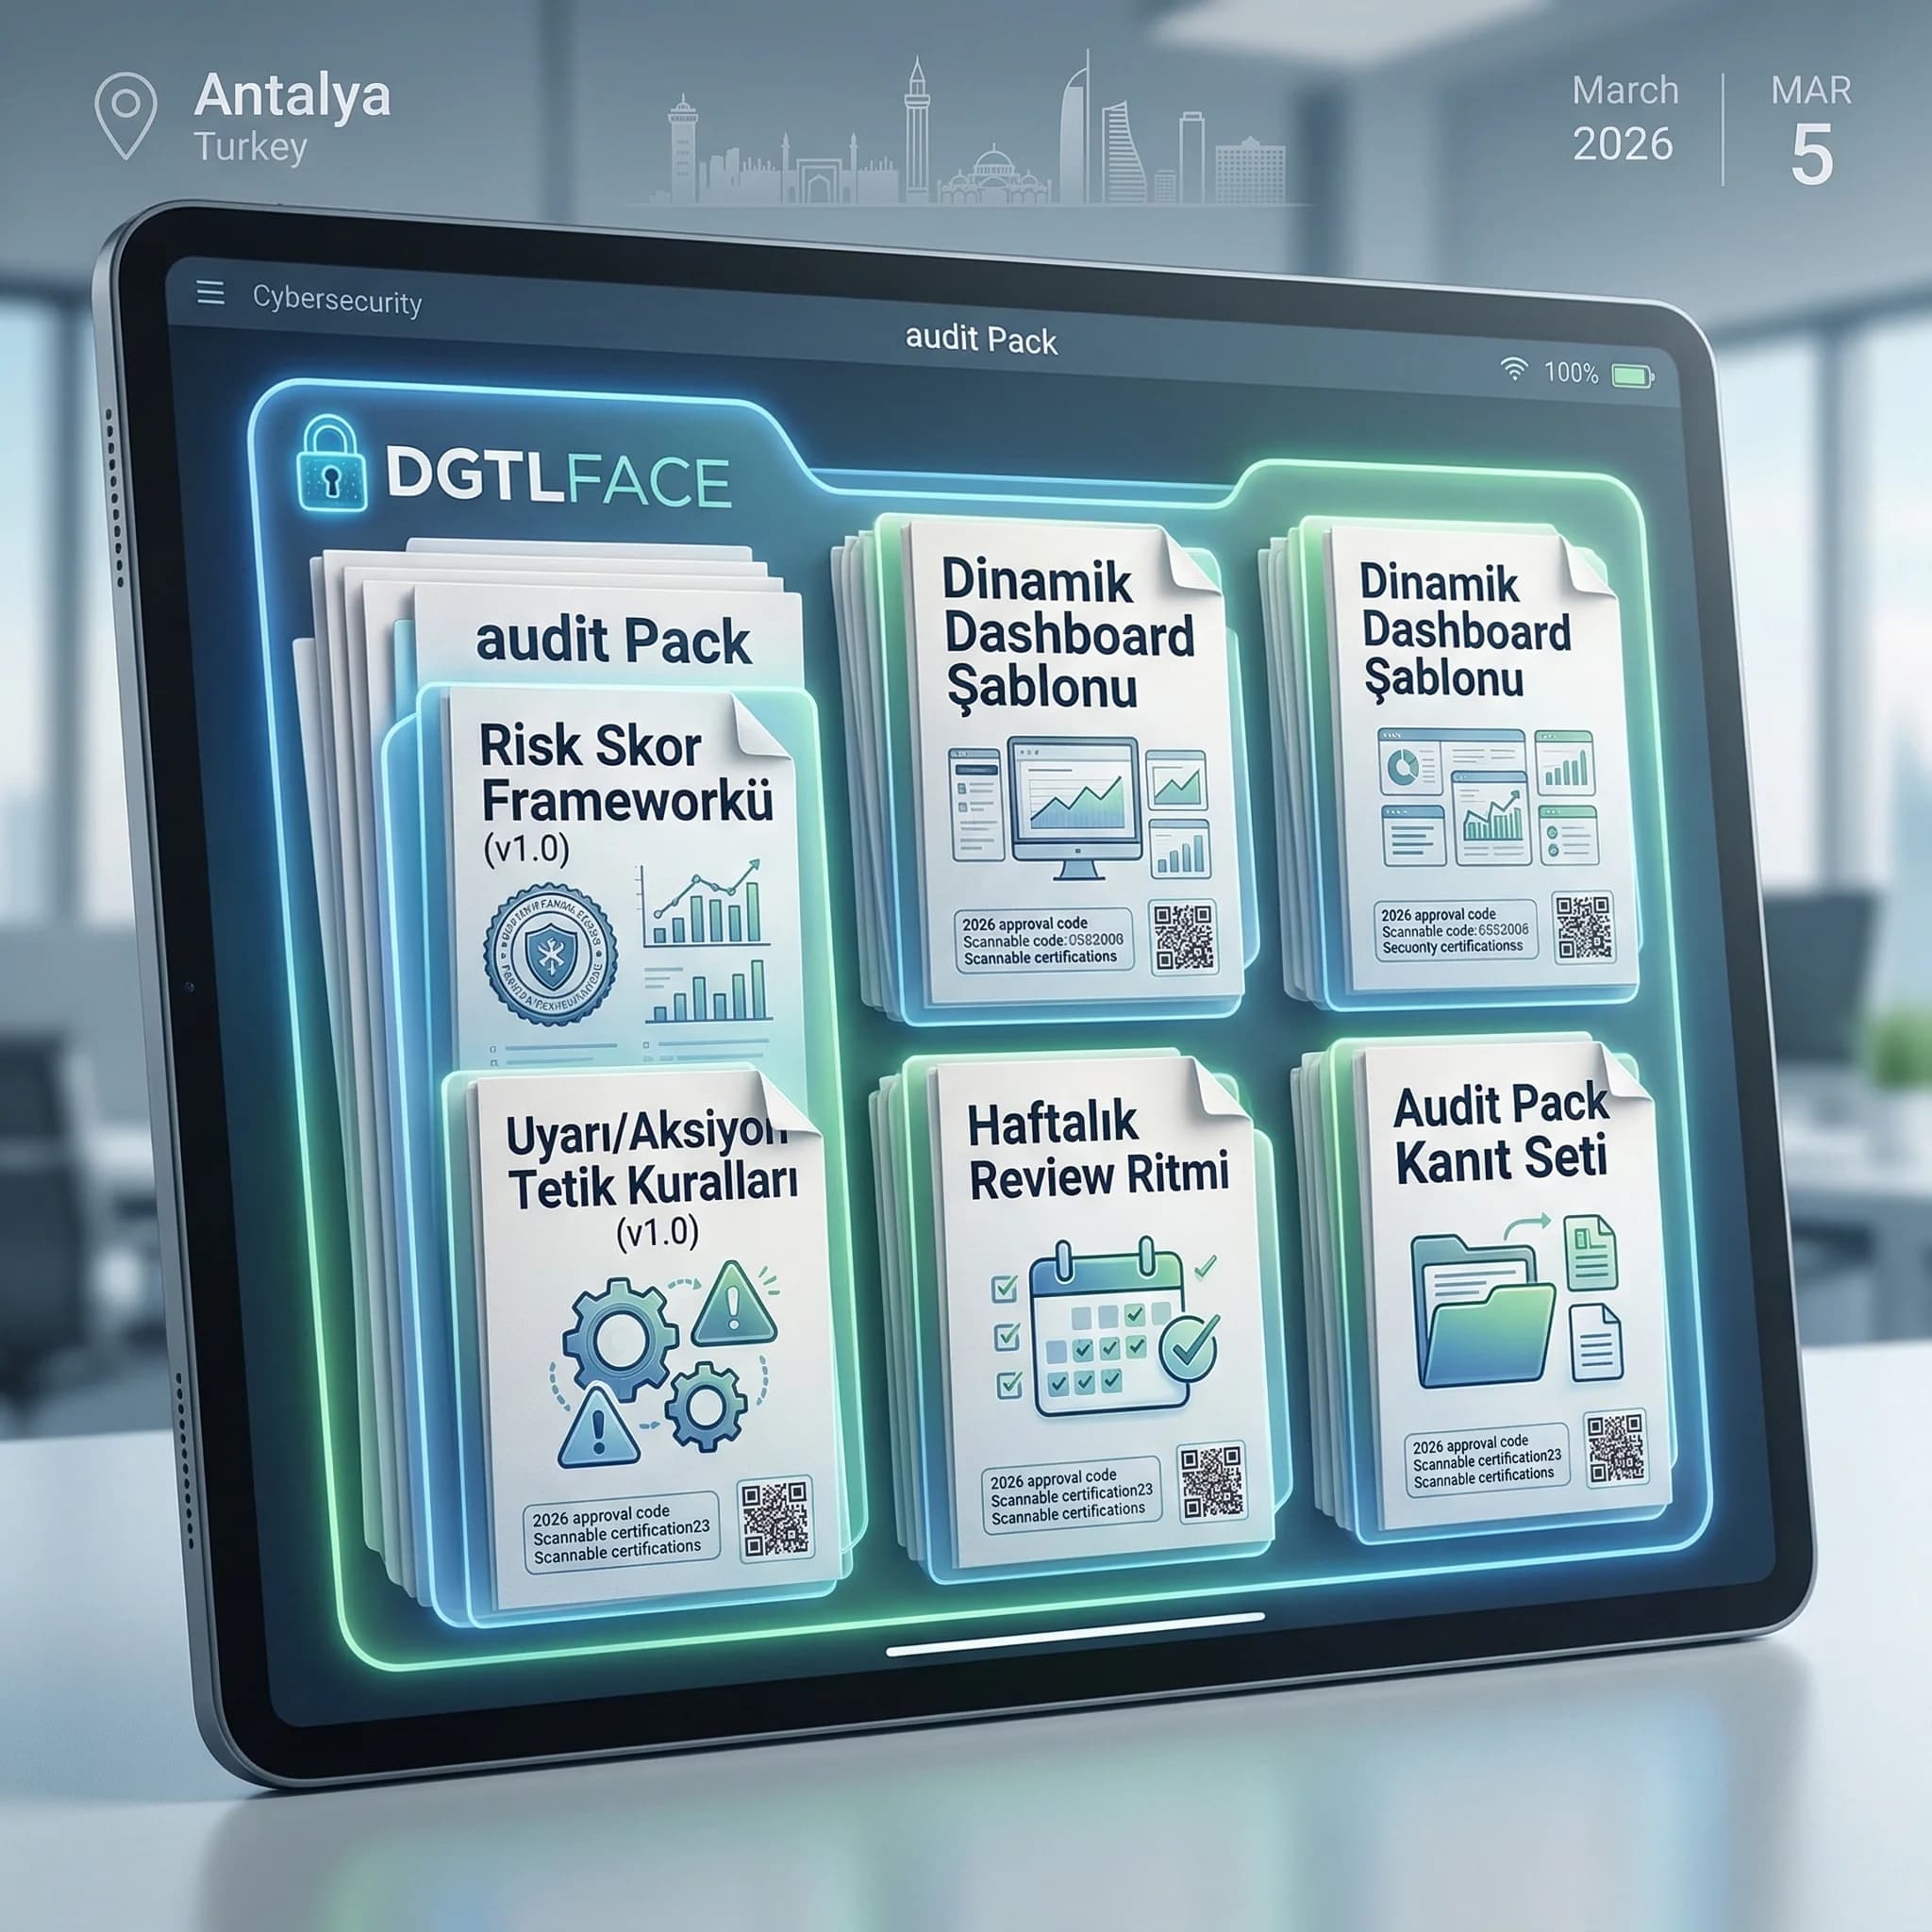
KVKK Risk KPI & Skorlama Framework Dokümanını İndir — Trend (v1.0)
Bu framework, otellerin KVKK uyumunu dinamik bir privacy risk skoruyla (0–100) izleyebilmesi için KPI seçimi, ağırlıklandırma, eşik (trafik ışığı) ve uyarı/aksiyon tetikleyicilerini standartlaştırır. Amaç; log, incident, eğitim ve vendor sinyallerini tek panelde birleştirip erken uyarı sistemi gibi çalışan bir yönetim dashboard’u kurmaktır.
Kim Kullanır?
IT/güvenlik, uyum sorumlusu, GM/grup yönetimi.
Nasıl Kullanılır?
- 5 çekirdek KPI’yı seçip ağırlıkları belirleyin.
- Eşikleri (yeşil/sarı/kırmızı) tanımlayıp alarm kurallarını yazın.
- Skor değişimini aksiyon panosuna bağlayıp haftalık review ritmi kurun.
Ölçüm & Önceliklendirme (Kısa sürüm)
- ▢ ✅ Incident — Son 30 gün olay trendi — Ağırlık: 25 — Ölçüm Penceresi: 30/90 — artış = risk
- ▢ ✅ Open Actions — Açık + geciken aksiyon — Ağırlık: 20 — Ölçüm Penceresi: 30 — geciken kırmızı
- ▢ ✅ Vendor Risk — yüksek risk vendor sayısı — Ağırlık: 20 — Ölçüm Penceresi: 90 — unknown = risk
- ▢ ✅ Log Coverage — kritik sistem log kapsama — Ağırlık: 20 — Ölçüm Penceresi: 30 — düşüş = risk
- ▢ ✅ Training Score — farkındalık skoru — Ağırlık: 15 — Ölçüm Penceresi: 90 — düşüş = risk
- ▢ ✅ Yeşil: 0–39
- ▢ ✅ Sarı: 40–69
- ▢ ✅ Kırmızı: 70–100
- ▢ ✅ Skor Sarı → IT/uyum review bildirimi
- ▢ ✅ Skor Kırmızı → yönetim + acil aksiyon toplantısı
- ▢ ✅ Log coverage düşüşü > X puan (Varsayım) → log iyileştirme aksiyonu
- ▢ ✅ Vendor unknown → kanıt talebi aksiyonu
PDF içinde: Problem→Kök Neden→Çözüm tablosu + 14 gün sprint planı + önce/sonra KPI tablosu
Bir Sonraki Adım
Zincir/tek otel yapınıza uygun risk skorunu ve paneli hayata geçirelim.
Sık Sorulan Sorular
Privacy risk skoru nedir, otellerde nasıl hesaplanır?▾
Hangi KPI’lar KVKK risk dashboard’una girmeli?▾
Risk skorunun artması durumunda hangi uyarı ve aksiyonlar tetiklenmeli?▾
Yıllık statik risk analizi yerine dinamik modelin avantajları nelerdir?▾
Trafik ışığı mantığı KVKK panelinde işe yarar mı?▾
İlgili İçerikler
İlgili Yazılar